当サイトではアフィリエイト広告を利用しています。
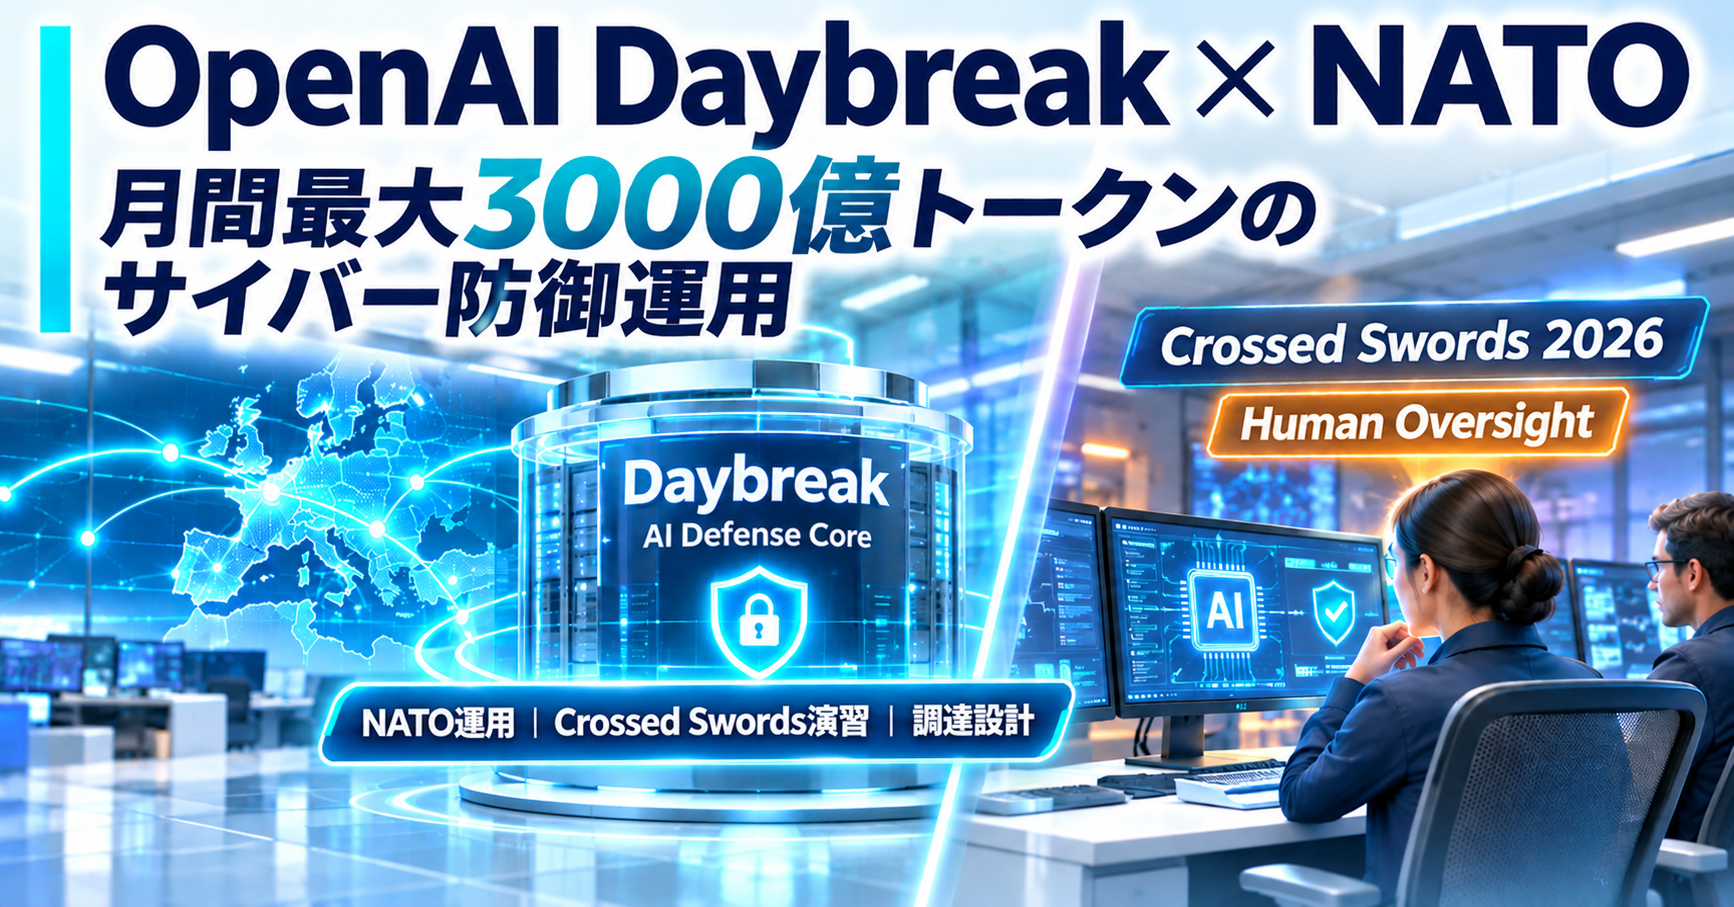
OpenAIは2026年11月17日、NATO Communications and Information Agency(NCIA)との協力を通じて、NATOの中核機関へ高度なサイバーセキュリティモデルを提供している状況を公表しました。
NATOはこの取り組みで、月間最大3,000億の生の入出力トークンを利用しています。Daybreakが支援する範囲は、ソフトウェアレビュー、疑わしい活動の調査、脆弱性の検証、修正の開発、修正のテストまで広がっています。
この事例では、AIを防御業務のどこへ入れ、結果をどう検証し、利用規模とコストをどう管理するかまで運用設計に入っています。
2026年11月2日〜6日のCrossed Swords演習では、Daybreakを使ったAIエージェント訓練も実施されました。人間の監督が明示されているのはこの演習の運用設計で、NATOの継続的なDaybreak利用は月間利用規模と業務範囲が別に公開されています。
Daybreakは脆弱性の発見から修正テストまでを防御ループへ入れる
Daybreakは、サイバー防御向けのAI能力、セキュリティ製品、パートナー、アクセス制度をまとめたOpenAIのサイバーセキュリティプログラムです。
Daybreak Blueは脆弱性の発見・検証・修正、脅威モデリング、セキュリティ調査などの防御業務を対象にし、Daybreak Redは許可されたペネトレーションテスト、レッドチーム、エクスプロイト検証など、より高度なセキュリティ業務を対象にしています。
11月17日のNATO向け発表で確認できる範囲は、NCIAを通じた高度なサイバーセキュリティモデルへのアクセスとDaybreakの利用です。個別モデル名とBlue/Redの区分は公開されていません。
NATO向けに説明されている作業範囲は、次の5段階に分けられます。表の右列は、各工程を実運用へ組み込む際の一般的な確認点として記事内で整理した内容です。
| 工程 | NATO向け発表で公開されている支援内容 | 一般的な実運用上の確認点(記事内の整理) |
|---|---|---|
| ソフトウェアレビュー | コードや構成から問題候補を探す | 調査対象と権限を限定する |
| 疑わしい活動の調査 | ログや挙動から原因を追う | 根拠と対象範囲を記録する |
| 脆弱性の検証 | 問題が実際に成立するか確かめる | 再現条件と影響を確認する |
| 修正の開発 | パッチ候補を作る | 変更内容のレビュー方法を決める |
| 修正のテスト | パッチ後の挙動を確認する | 問題が解消したか再検証する |
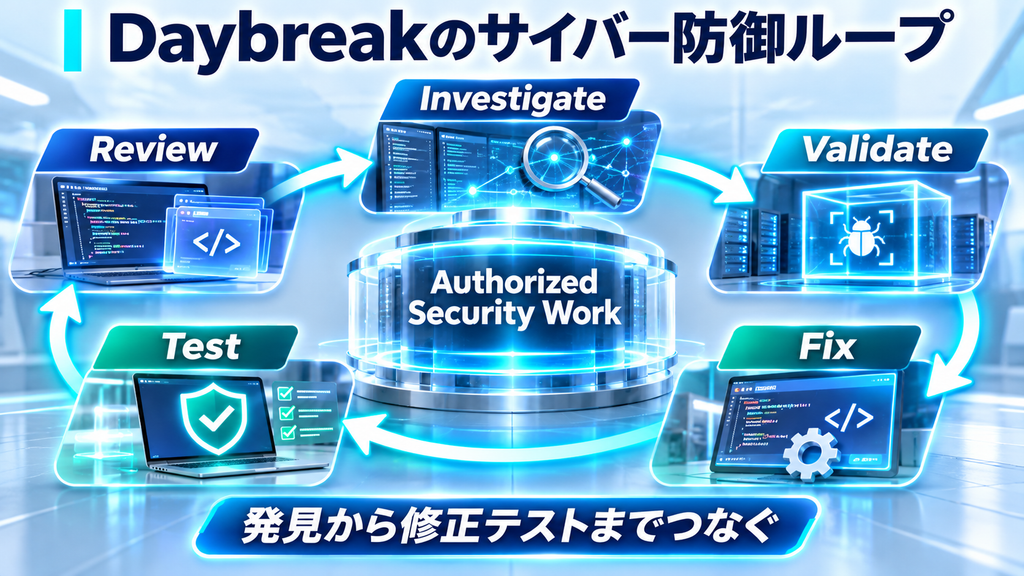
サイバー防御AIは、候補を検証し、修正を作り、テストまでつなげることで、実際の防御業務へ組み込めます。
NATOでは月間最大3000億の生の入出力トークンを利用
OpenAIによると、NATOはNCIAとの取り組みで月間最大3,000億のraw input and output tokensを利用しています。日本語では、生の入出力トークンの合計規模と考えると位置づけをつかみやすい数字です。
月間最大3,000億トークンは、NATOのDaybreak利用規模を示す数字です。
NCIAのDylan Browne General Managerは、AI利用を拡大するにつれて、トークン消費、利用パターン、モデルの経済性を深く理解する必要があり、その情報がコスト最適化、競合する選択肢の評価、調達判断につながると説明しています。
大規模運用では、AIの評価軸がベンチマークから実際の業務量へ広がります。調達・運用で追う指標も、次のように役割を分けられます。
| 指標 | 確認すること |
|---|---|
| トークン消費 | どの程度のAI処理量が発生しているか |
| 利用パターン | どの部門・業務で負荷が増えるか |
| 検証済み成果 | 実際に確認された脆弱性や修正へつながったか |
| 人の確認工数 | 検証・承認・レビューにどれだけ時間が必要か |
| コスト | 継続運用と調達で許容できる費用か |
NATOの事例では、月間トークン量そのものが運用・調達の観測対象になっています。AIを大規模に使う組織では、1回のモデル評価と継続利用時の経済性を分けて管理する必要があります。
Crossed Swords 2026ではAIエージェントと人間の監督を同じ訓練へ組み込んだ
NATO Cooperative Cyber Defence Centre of Excellence(CCDCOE)が主催したCrossed Swords 2026は、11月2日〜6日にタリンで実施されました。参加者は250人を超え、NATO加盟国と非加盟国を合わせて40を超える国・地域から参加しています。
2026年は、サイバー作戦でAIエージェントを扱う新しい訓練枠が追加されました。参加者はAIエージェントを設計・開発・展開・評価し、オペレーターとしてエージェントと並んで作業しました。技術環境にはオンプレミスAIとOpenAI Daybreakが使われています。
演習ディレクターのJozef Kostelansky氏は、AIを運用フローへ入れながら、複雑なマルチドメイン任務に必要な人間の監督を維持することを訓練の狙いとして説明しています。
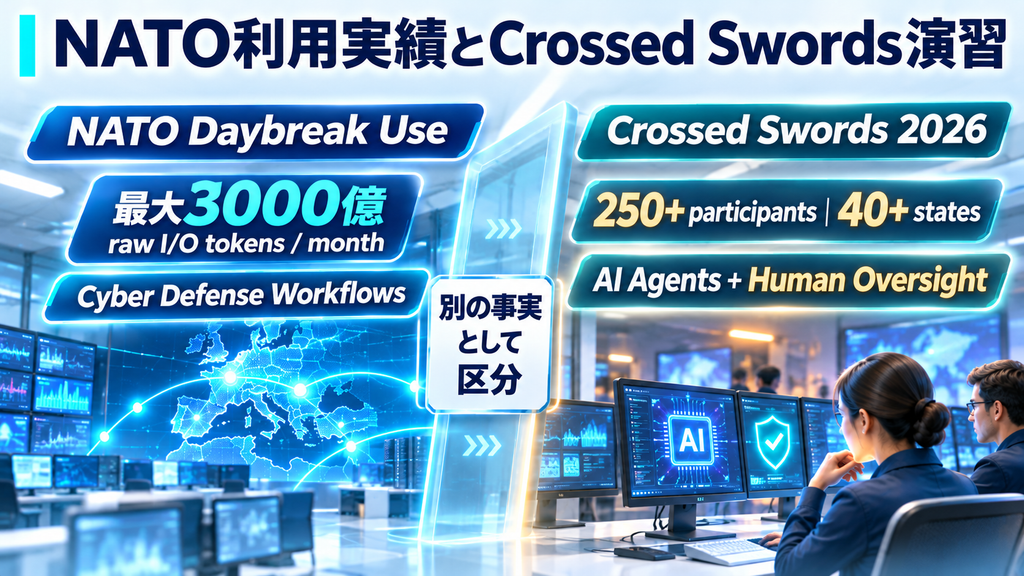
Crossed Swordsで明示された人間の監督は、演習の運用条件です。NATOの月間最大3,000億トークンという継続利用の実績は、別に公開された利用規模として扱うと事実関係を区別できます。
この区別は、AIエージェントの導入を考えるときにも重要です。実運用では、日常的な防御ワークフローと、訓練・高リスク作業で必要な監督条件をそれぞれ設計できます。
実運用では発見から検証・修正までつながるかが成果になる
OpenAIはNATO以外にも、欧州の政府・サイバー機関での利用例を公表しています。
ENISAはOpenAIモデルを使い、EU機関で使われるソフトウェアから4件の脆弱性を特定しました。4件すべてで修正が公開されています。
ENISAとCERT-EUの共同作業では、27のソフトウェアプロジェクトをフロンティアモデルでレビューし、ソフトウェア保守担当者が評価した88件の候補のうち95%が実際の問題として確認されました。この95%は、OpenAIモデルを含む複数のフロンティアモデルを使ったレビュー全体の集計です。
CERT PolskaはMikroTik RouterOSの研究で、OpenAIモデルをエージェント型の研究環境へ組み込み、6件の脆弱性を特定しました。CERT Polskaの説明では、AIは実験環境の作成・復元、バージョン比較、RFCやバイナリの分析、脆弱性を確認するスクリプト作成などを自動化しています。
各仮説は実機で確認され、ネガティブコントロール、クリーンな状態での再試験、影響評価を研究者が実施しました。MikroTikは修正版を公開し、CERT Polskaは観測していた攻撃を修正版が防げることも確認しています。
ウクライナのデジタル変革省も、民間インフラを守るためにDaybreakを利用し、ソフトウェア脆弱性の特定と修正の開発・テストを進めています。
これらの事例では、AIの出力が再現、影響確認、修正、再テストを経て運用成果へつながっています。
Daybreakのアクセス境界は許可された対象から始まる
Daybreakへのアクセスでは、OpenAIが申請者を確認し、利用する組織やサイバーセキュリティ能力、想定する防御ワークフローなどを審査します。
Daybreakの公式案内では、所有するシステムまたは明示的にテスト許可を得たシステムが対象です。Blueは防御ワークフロー、Redは高度な認可済みセキュリティ作業へ範囲を広げます。
この境界を実務へ落とすと、少なくとも次の6点を先に決める必要があります。
- 対象:どのネットワーク、リポジトリ、機器を調査してよいか
- 権限:AIが読み取り・実行・変更できる範囲
- 検証:脆弱性候補を何で再現し、誰が確認するか
- 修正:パッチ作成からテスト、適用までの承認手順
- 監督:訓練や高リスク作業で人がどこに入るか
- 利用量:トークン消費、利用パターン、コストをどう追うか
GPT-6 Cyberの能力評価とDaybreak Redの承認、サンドボックス、監視などの多層制御は、次の記事で詳しく整理しています。
Daybreakを大規模組織へ入れるときは、モデル選定と同じ段階で対象範囲、検証方法、監督、利用量を設計することが運用の土台になります。
まとめ
NATOとNCIAの取り組みでは、Daybreakを通じたサイバー防御AIが、ソフトウェアレビューから脆弱性検証、修正開発、テストまで使われています。NATOの利用規模は月間最大3,000億の生の入出力トークンです。
Crossed Swords 2026では、AIエージェントを設計・展開・評価する訓練にDaybreakが組み込まれ、人間の監督が明示されました。この監督条件は演習の運用設計として確認できます。
ENISAやCERT Polskaの事例では、AIが見つけた候補を人や既存ツールで検証し、修正と再テストまで進める流れが成果につながっています。
サイバー防御AIの実運用では、許可範囲、検証、修正、人の監督、利用量とコストを一つの運用設計として管理することが重要です。NATOの事例は、AI能力を大規模な防御業務へ接続したときに、技術と調達の両方で何を測るべきかを具体化しています。
公式情報・参照先
- Strengthening NATO and allied cyber defenses with AI|OpenAI
- Exercise Crossed Swords tests cyber operations and multi-domain coordination|NATO CCDCOE
- Daybreak|OpenAI
- OpenAI Daybreak – Trusted Access for Cyber overview|OpenAI Help Center
- Critical vulnerabilities in MikroTik RouterOS are being actively exploited. Immediate update recommended|CERT Polska
- MikroTrick: technical analysis, disclosure process, and the use of LLM agents|CERT Polska
- CERT-EU open-sourced its internally developed harness for code review|CERT-EU