当サイトではアフィリエイト広告を利用しています。
今日のAIニュース5選
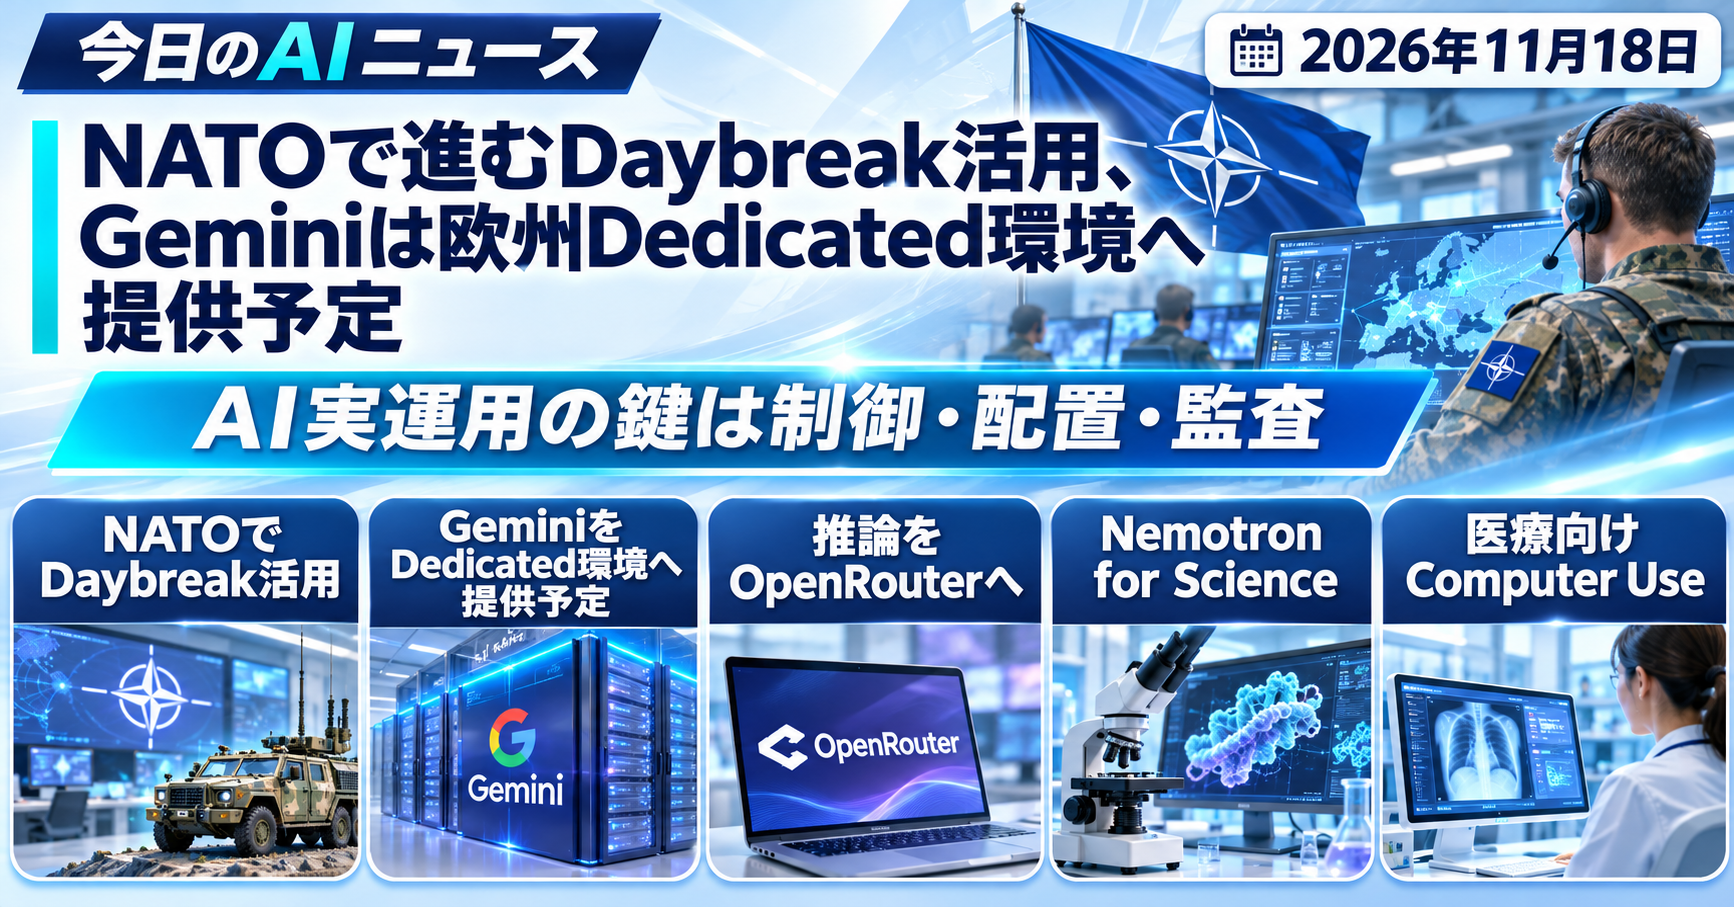
11月17日、OpenAIはNATOと同盟国のサイバー防御でDaybreakが使われている状況を公開しました。NATOではこの取り組みで月間最大3,000億の生の入出力トークンが使われ、AIエージェントを組み込んだ訓練枠も設けられました。同じ日、Google Cloudは欧州のSovereign AIを拡張し、現地パートナーが運営するGoogle Cloud DedicatedへGeminiを提供する方針を発表しました。
今回の5件では、AIの能力そのものに加えて、誰が基盤を運営するか、どのプロバイダーへ推論を流すか、専門分野へどう適応させるか、どこで人の承認と監査を入れるかが具体化しています。サイバー防御、クラウド、開発基盤、科学、医療という異なる現場から、AIを実運用へ入れる設計の変化を確認できます。
1. OpenAI、NATOのサイバー防御でDaybreak活用を公表
11月17日、OpenAIはNATOのCommunications and Information Agency(NCIA)との協力を通じたサイバー防御で、Daybreakの活用状況を公表しました。Daybreakは認可されたセキュリティ業務向けの仕組みで、ソフトウェアのレビュー、疑わしい活動の調査、脆弱性の検証、修正の開発とテストを支援します。OpenAIによると、NATOはこの取り組みで月間最大3,000億の生の入出力トークンを利用しています。
2026年のCrossed Swords演習には、参加者がAIエージェントを構築・展開・評価する新しい訓練枠が設けられ、Daybreakが技術環境に組み込まれました。演習では人間がオペレーターとして監督する設計が明示されています。公共機関での実例も増えており、EUのサイバーセキュリティ機関ENISAはOpenAIモデルを使ってEU機関で使われるソフトウェアから4件の脆弱性を特定し、4件すべてで修正が公開されています。ウクライナのデジタル変革省も民間インフラ防御へDaybreakを利用しています。
この動きが示すのは、サイバー防御向けAIの役割が調査支援から、脆弱性を確かめて修正を作り、テストする一連の作業へ広がっていることです。NATOの大規模な利用では、モデル能力と同時にトークン消費、コスト、監督方法を調達判断へ組み込む必要も生まれています。
2. Google、GeminiをGoogle Cloud Dedicatedへ提供予定
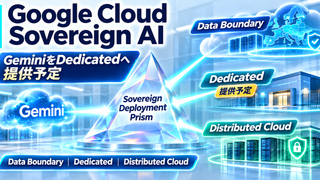
11月17日、Google Cloudは欧州のSovereign AI向け機能を拡張し、GeminiモデルをGoogle Cloud Dedicatedへ提供する方針を発表しました。Dedicatedは独立した現地パートナーが隔離されたインフラを運営する方式です。GeminiはGoogle Cloud上でEUを含む一部のリージョン内機械学習処理に対応し、Google Distributed Cloudでも利用できます。今回の発表で、現地運営を求める組織向けにもGeminiの選択肢が広がる予定です。
GoogleのSovereign Cloudには、公開クラウド上でデータ所在地やアクセスを制御するData Boundary、現地パートナー運営のDedicated、顧客自身のデータセンターで接続またはエアギャップ運用するDistributed Cloudという3つの配置方式があります。フランスではS3NSがDedicated基盤のPREMI3NSでマネージドなモデル提供を一般提供しており、モデルとプロンプトをS3NS管理環境内に置く設計です。
暗号鍵の管理も強化されています。プレビュー中のConfidential External Key Management(cEKM)では、顧客または現地パートナーがルート鍵をGoogle Cloudの外部で保持し、鍵操作はハードウェアで検証されたConfidential Computing環境内で実行します。Google Cloud Dedicatedは現地パートナーが例外時にソフトウェア更新を止められ、Googleとの接続が切れた場合も最大12カ月の運用継続を想定しています。AIの主権要件が、保存地域から運営主体、鍵、更新権限、継続運用まで広がっていることが今回のポイントです。
3. Hugging Face、推論ルーティングをOpenRouterへ移行
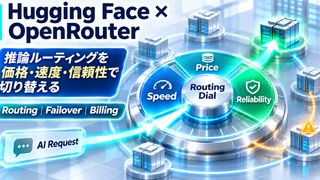
11月16日、Hugging FaceはInference Providersの言語モデル向けリクエストを、自社のカスタムルーターからOpenRouterへ切り替えました。OpenRouterは80を超えるプロバイダーの価格、速度、信頼性をリアルタイムの測定値から比較し、各リクエストの経路を選びます。最初のプロバイダーが失敗した場合は、同じ呼び出しの中で次の候補へ再試行します。Hugging Face側のAPIやトークンを使う基本形は維持されます。
OpenAIのChat Completions/Responses APIとAnthropicのMessages APIに対応し、背後のプロバイダーが違っても同じインターフェースからチャットモデルを呼び出せます。利用者はモデルIDのサフィックスで最速・最安・特定プロバイダーを選択でき、組織設定で除外したいプロバイダーを無効化できます。OpenRouterの測定では、新しいルーティングで容量エラーが46%減り、最初のトークンまでの時間が16.9%、スループットが16.3%改善しました。
言語モデルのリクエストはHugging Faceアカウントまたは組織へ請求されるため、個別プロバイダーの独自APIキーを持ち込む方式は終了しました。画像・動画・音声生成は従来のInference Providersが直接処理します。推論サービスを選ぶ作業をアプリ側からルーター側へ移し、障害時の切り替えとコスト・速度の選択を一つの層で扱う変更です。
4. NVIDIA、科学向け「Nemotron for Science」を発表
11月16日、NVIDIAは科学研究向けの「Nemotron for Science」を発表しました。中核となるNemotron 3.5 Super VLに、科学分野の専門データとポストトレーニング手法を組み合わせ、化学、タンパク質設計、実験計画などの研究エージェントを作れる構成です。モデルが科学情報を解釈し、コードを生成し、CUDA-Xの計算ツールを呼び出すワークフローも想定されています。
同時に公開されたLitmusBench v0.2は、化学推論の学習と評価に使える約5万問のオープンデータセットです。分子特性や実験的な創薬データを含み、溶解性や人体での処理など分子の挙動を扱います。Nemotron 3.5 Super VLとLitmusBench v0.2はHugging Faceで利用でき、モデルは128GBのDGX Spark上でローカル実行できるよう最適化されています。
研究機関での使い方も具体化しています。KTH Royal Institute of TechnologyはNemotron上にGROMACSの分子動力学設定を修復するエージェントを構築し、単一のDGX Sparkで一晩にテストケースの81%を修復しました。各修正はGROMACS自身が独立して検証しています。NVIDIAが示す企業事例では、化学反応抽出や量子ドット作製、mRNA治療設計など個別タスク向けのポストトレーニングも進んでいます。科学向けAIでは、専門データ、評価セット、計算ツールを一つの研究フローへ組み込む設計が前面に出ています。
5. OpenAI、医療向けcomputer-use agentsの評価・導入事例を公開
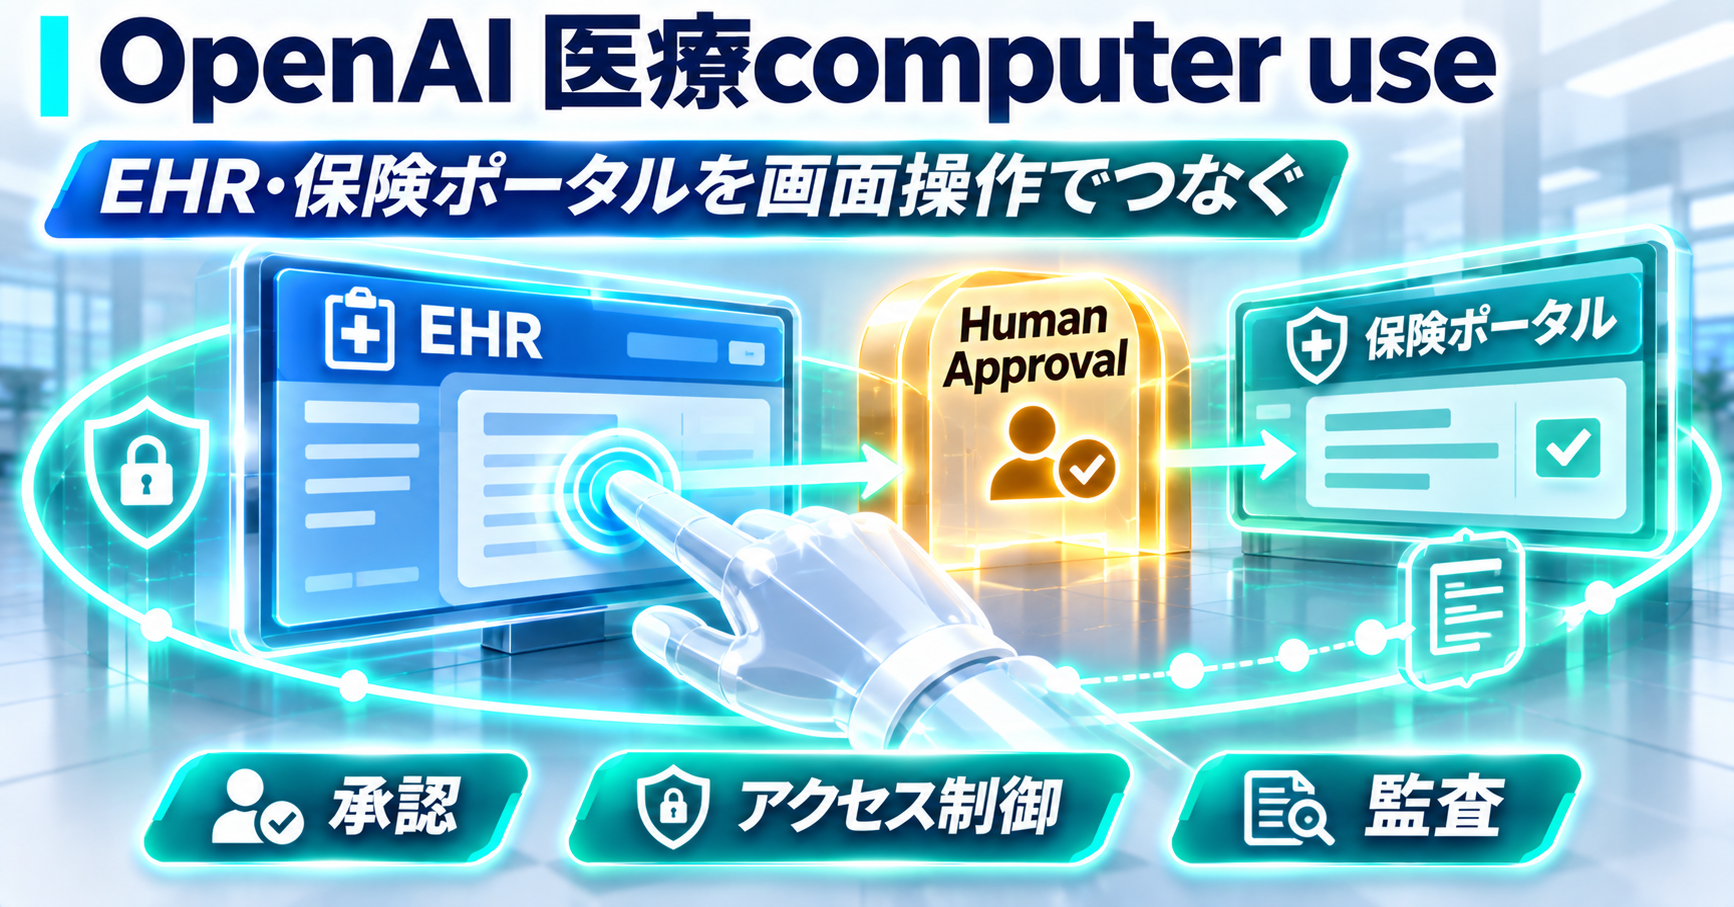
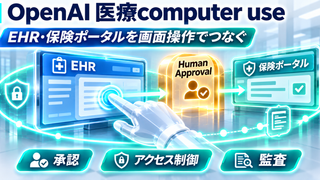
11月16日、OpenAIは医療チーム向けcomputer-use agentsの評価結果と導入事例を公開しました。computer useは、AIが画面を読み、クリックや入力を行い、複数のアプリケーションをまたいで作業する仕組みです。医療ではEHRから情報を取り出して保険会社のポータルへ入力する事前承認、紹介状の処理、退院調整など、既存システム間の反復作業をつなぐ用途が示されています。これらの機能はOpenAI API、ChatGPT for Healthcare、ChatGPT for Cliniciansから利用できます。
OpenAIはGPT-6 AstraをEHR受信箱の業務で評価し、レビュー対象325件の99%が臨床的に安全と判定されたと報告しました。医師による646件の有用性評価では93%が5段階の「very helpful」または「extremely helpful」でした。Stanford研究者による独立ベンチマークHealthAdminBenchでは、OpenAIの評価でAstraが94.3%、GPT-6 Lunaが91.8%の評価項目を獲得し、Lunaは1タスク8.5セントでAstraより98%低いコストでした。いずれも最大のreasoning effortで測定されています。
本番運用の例として、CVS Healthは文書送信、紹介、専門医相談などにcomputer useを使っています。あるワークフローでは数カ月分の文書送信バックログを週末で処理し、別の仕組みは1日数万件の相談に必要なシステム操作を担当しています。CVS Healthは検証チェック、人間の監督、スクリーンショット、操作記録を組み合わせています。ChatGPT for Healthcare側もロールベースのアクセス制御と監査ログを備え、組織は承認ステップやエージェントが触れるアプリを設定できます。医療でのcomputer useは、画面操作能力と承認・アクセス制御・監査を一体で設計する段階に入っています。
まとめ
今回の5件では、AIを実務へ入れるときの「制御面」が一段具体的になりました。NATOではDaybreakが利用され、Crossed Swords演習では人間の監督を組み込んだ運用が示されています。Googleは欧州向けに運営主体と鍵の管理まで含む主権設計を広げ、Hugging Faceは推論先の選択と障害時の切り替えをルーターへ集約しています。
科学では専門データと検証ツール、医療では承認と監査ログが重要な部品として組み込まれています。運営者、データ境界、ルーティング、検証、承認という周辺設計を見ることで、AIがどこまで実運用へ入ったかを判断できる5件です。
今日の注目アイテム
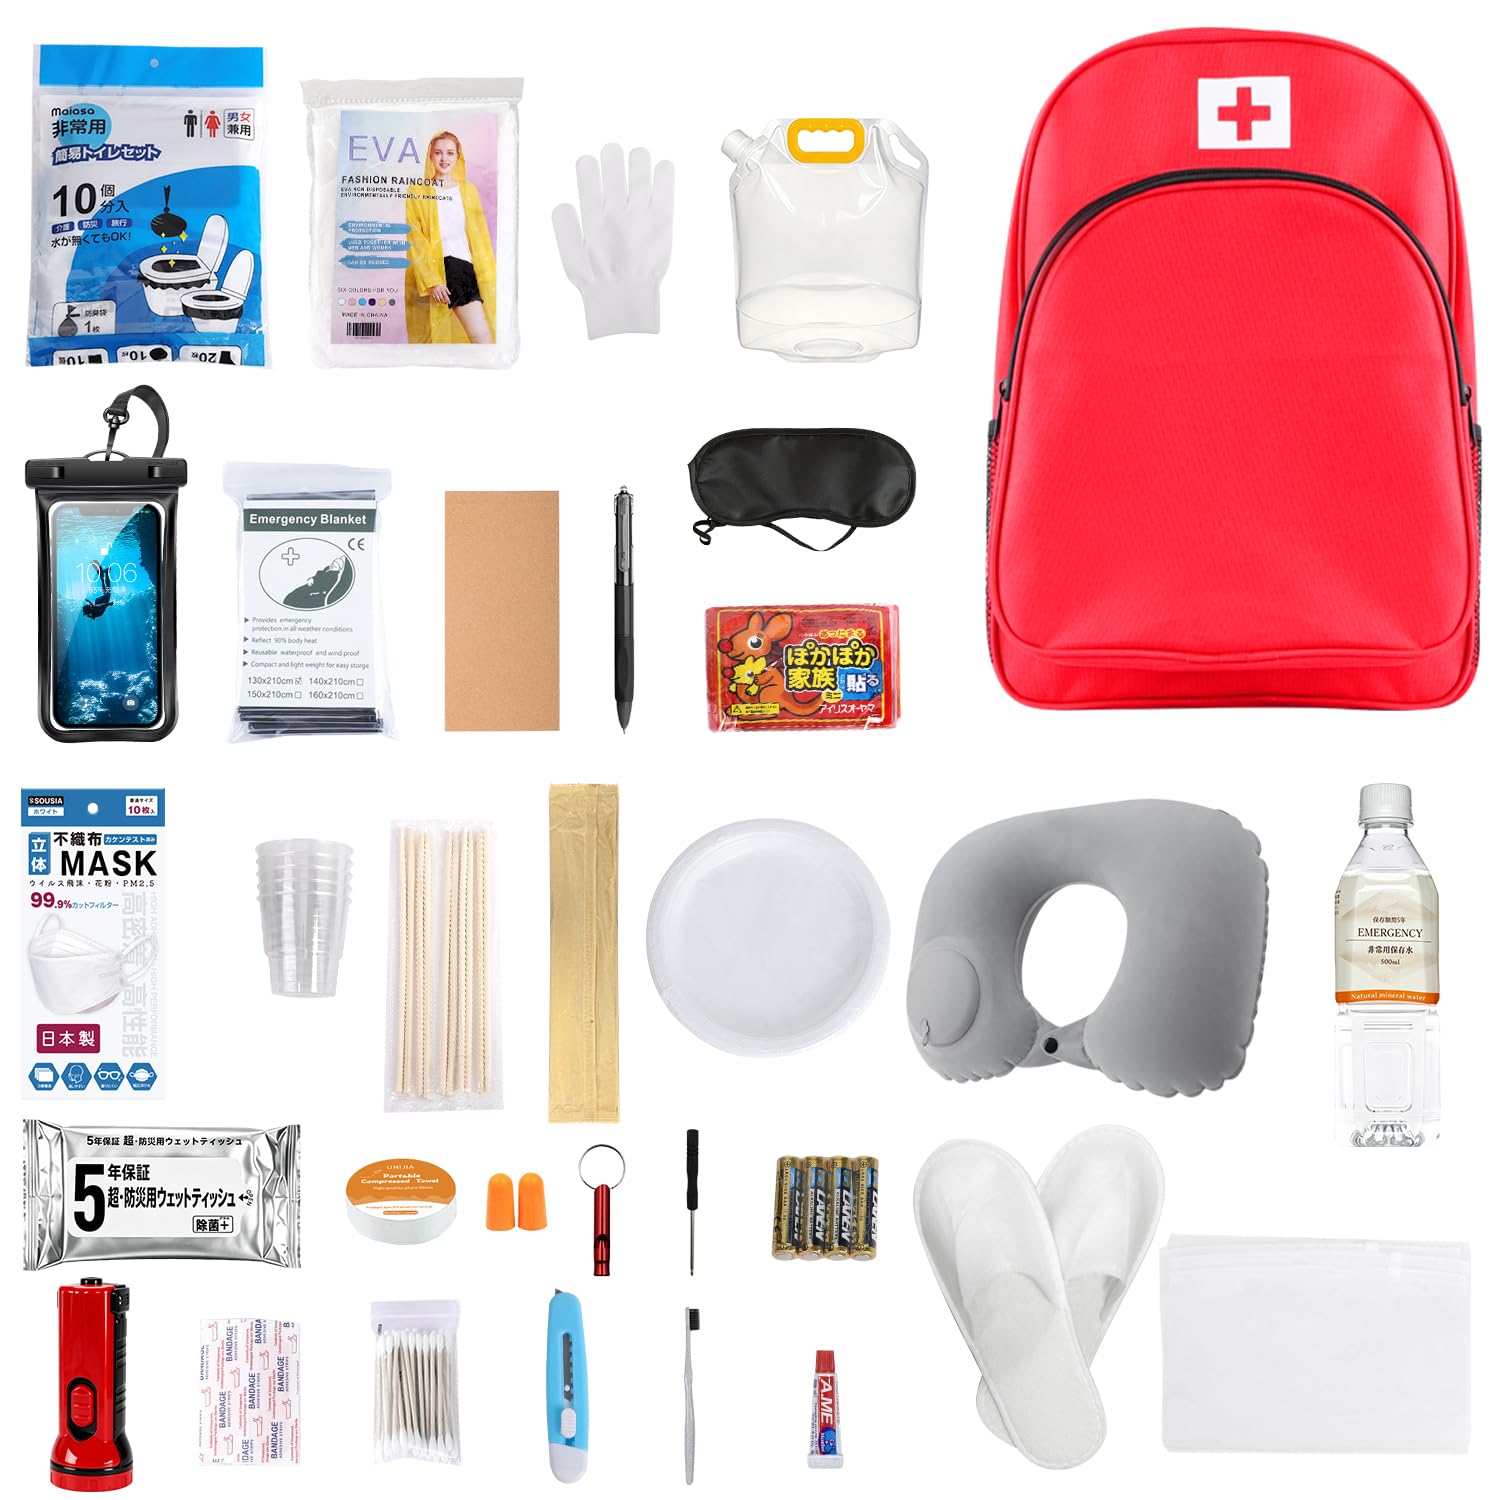

防災士監修の31点セットで、簡易トイレや懐中電灯、高輝度保存水、非常用リュックなどを備えた防災バッグです。 1人用で防水仕様、全品長期保管可能と記載された避難セットです。
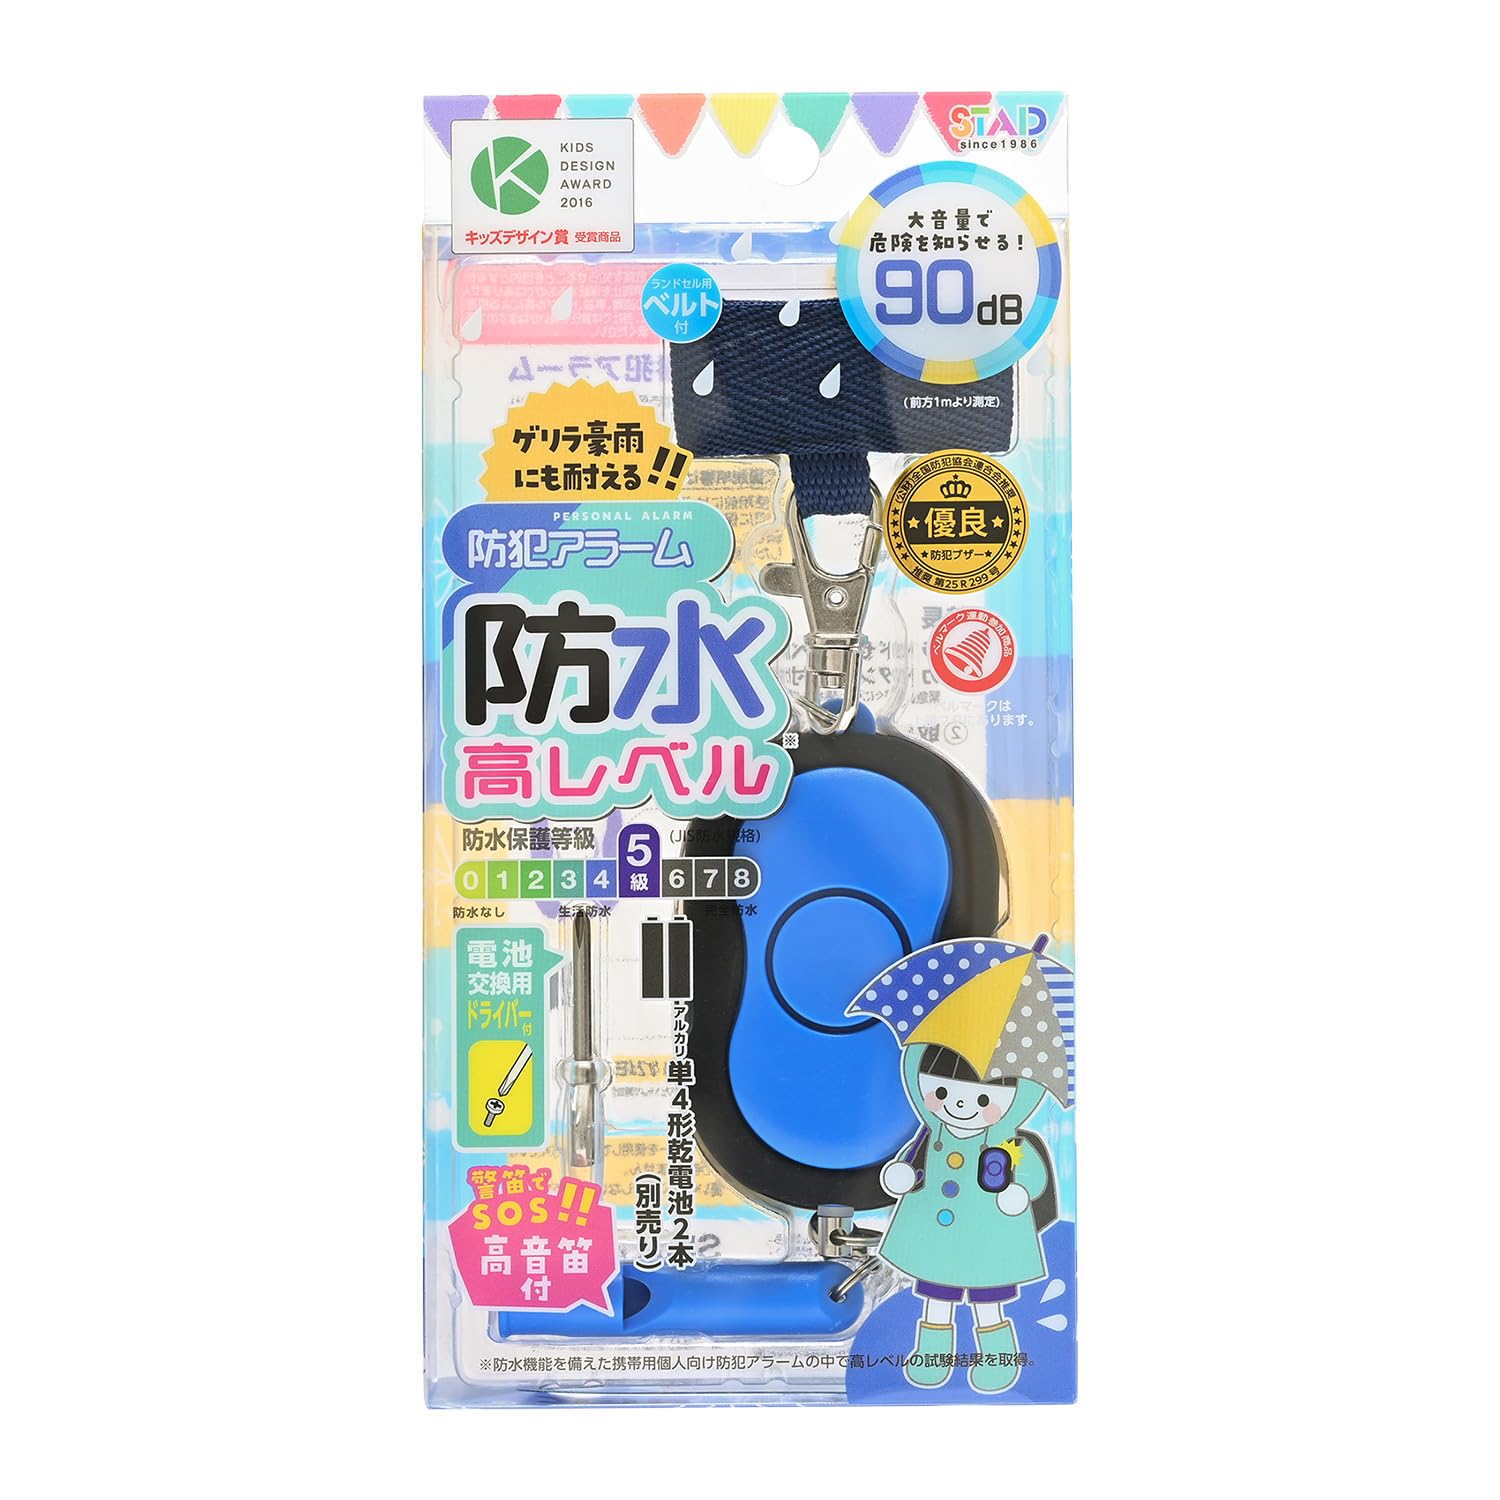

クツワのSTAD防犯ブザーで、防水防犯アラームとして案内されています。 カラーはブルーです。
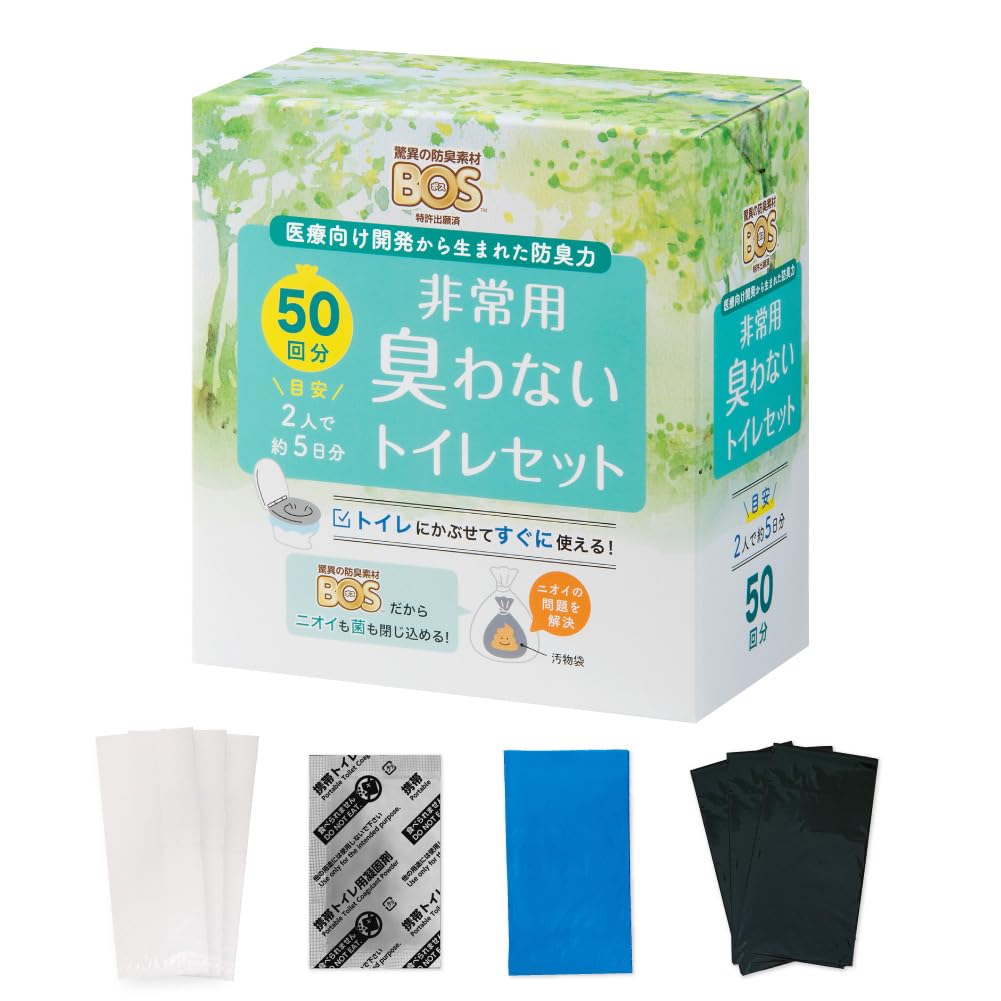

BOSの非常用臭わないトイレで、4点セット・50回分の商品です。 15年保存と記載され、災害時や携帯用として案内されています。
公式情報・参照先
- Strengthening NATO and allied cyber defenses with AI
- Sovereign AI in Europe: New ways to control your AI stack
- Hugging Face and OpenRouter join forces to make open-weight models easy to run
- NVIDIA Introduces Nemotron for Science to Accelerate Discoveries With Agents
- Advancing computer-use agents for healthcare teams