当サイトではアフィリエイト広告を利用しています。
NVIDIAは2026年11月10日、AIエージェントを安全に実行するオープンソースランタイム「OpenShell」をCloud Native Computing Foundation(CNCF)へ寄贈すると発表しました。OpenShell自体は既存のオープンソースプロジェクトで、今回の出来事はCNCF Sandboxへの移管と、Kubernetes上でエージェントを大規模運用する周辺基盤の拡張です。
OpenShellは、エージェントが実際に触れられるファイル、実行できるプロセス、接続できるネットワーク、使える認証情報と推論先をランタイム側で強制する役割を担います。
さらにNVIDIAは、Google発のAgent Substrateへの貢献、OpenShellとの連携、GPU基盤向けのNVIDIA Kubernetes Engine(NVKE)とNVIDIA Kubernetes Recipes(NVKR)も発表しました。これらを分けて見ると、AIエージェント基盤は「何を実行してよいか」「長時間エージェントをどう保持・再開するか」「Kubernetesクラスタをどう提供するか」という別の責任に分かれます。
- OpenShellのCNCF寄贈でガバナンスと開発拠点が移る
- OpenShellはGateway・Supervisor・Sandboxで実行境界を作る
- ファイル・プロセス・ネットワーク・認証情報を別々に制御する
- 推論サービスへの接続もランタイム側で境界を持てる
- KubernetesではSupervisorを境界の外側へ置く
- Agent Substrateは「長時間エージェントをどう保持するか」を担う
- NVKEとNVKRはGPU Kubernetesクラスタの運用層を担当する
- AIエージェント基盤は3つの責任に分けて確認する
- CNCF Sandboxはオープンガバナンスの入口
- 導入時に確認したい7項目
- まとめ
- 公式情報・参照先
OpenShellのCNCF寄贈でガバナンスと開発拠点が移る
OpenShellは、AIエージェントをサンドボックス内で動かし、実行権限をポリシーで制御するランタイムです。CNCFは11月10日、OpenShellをSandboxプロジェクトとして迎え、コミュニティ主導の中立的な運営へ移す方針を示しました。
CNCF側の発表では、NVIDIAに加えてRed Hat、Docker、Canonicalなどのコントリビューターが関わり、今後は拡張実装、ポリシー、分離方式、可観測性、パッケージング、マルチテナンシーなどをコミュニティで育てる対象になっています。
GitHubでは開発先をNVIDIA/OpenShellからai-openshellへ移行中です。移行完了までは、コード、Issue、Pull RequestにNVIDIA/OpenShellを使う案内が残っています。
OpenShellとSentryを含むOpen Agent Safety Platformの発表時点の安全レイヤーや、Policy Proverなどの基本機能はこちらの記事で詳しく整理しています。
OpenShellはGateway・Supervisor・Sandboxで実行境界を作る
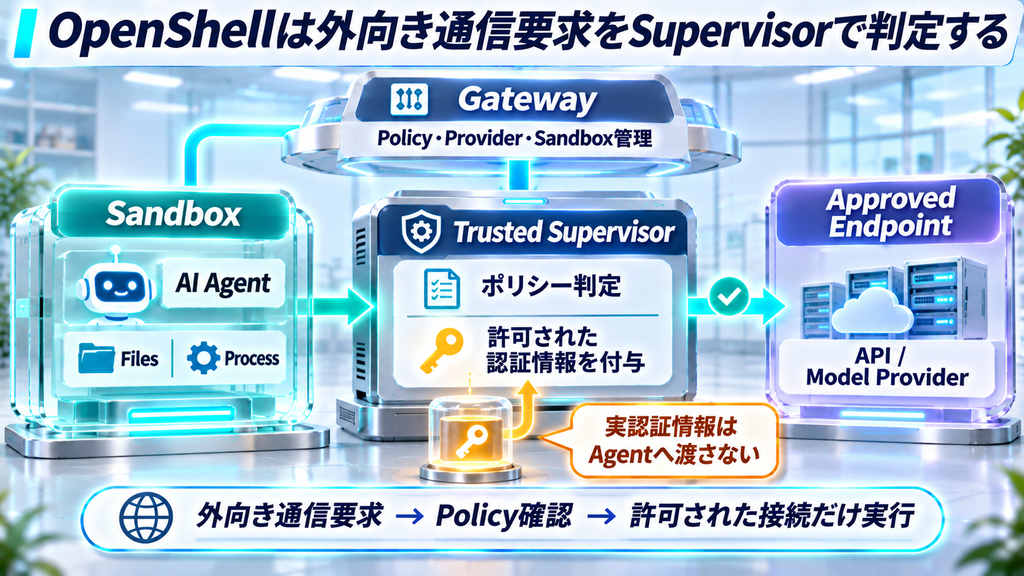
現在のOpenShellアーキテクチャでは、エージェントを実行するSandbox、その外側で信頼されるSupervisor、全体の状態とポリシーを管理するGatewayが役割を分けます。
| 構成要素 | 主な役割 |
|---|---|
| Gateway | Sandboxの状態、ポリシー、認証情報、設定、接続を管理する制御面 |
| Sandbox | エージェントのプロセスを保持し、ファイル・プロセス・通信要求を境界内で扱う |
| Supervisor | Sandboxの外側で通信要求をポリシー判定し、許可された接続と認証情報を扱う |
| Compute runtime | Docker、Podman、Kubernetes、MicroVMなどでSandboxと境界を作る |
エージェントが外部へ通信すると、Sandboxが呼び出し元プロセスを識別し、その要求をSupervisorへ渡します。Supervisorはポリシーを確認し、許可された場合だけ実際の接続を開きます。
認証情報もSupervisor側で扱います。エージェントへ本物のAPIキーを見せず、承認された通信先へのリクエストにだけ認証情報を付与できます。
ファイル・プロセス・ネットワーク・認証情報を別々に制御する
OpenShellの実行境界は、複数の制御を組み合わせています。
ファイルシステム
Sandbox内のエージェントが読み書きできるパスをポリシーで指定します。LinuxではLandlockを使い、許可範囲をカーネル側で制限します。
プロセス
エージェントは制限されたユーザーとして起動し、危険なシステムコールや権限昇格の経路を狭めます。プロセス制御はエージェントの指示内容から独立した実行条件です。
ネットワーク
外向き通信は許可した宛先だけへ通します。ポリシーにはホスト、ポート、呼び出すバイナリ、必要に応じてHTTPメソッドやパスまで含められます。
デフォルトで外向き通信を拒否し、必要な接続先を追加する構成にできます。
認証情報
OpenShellのProviderは、認証情報を接続先と結び付けます。エージェントには不透明なプレースホルダーを渡し、許可されたホスト・ポート・パスに対してだけ実際の認証情報を適用します。
通信先を許可するポリシーと、認証情報を渡してよい接続先は別に確認されます。Providerの認証情報は、許可されたホスト・ポート・パスに一致する通信へ適用されます。
推論サービスへの接続もランタイム側で境界を持てる
AIエージェントは作業中にモデルAPIへ何度も接続します。OpenShellでは推論プロバイダーもProviderとして扱い、Sandboxごとに利用先を設定できます。
セキュリティガイドでは、モデルプロバイダーへのアクセスは初期状態で許可されず、必要なProviderとポリシーをSandboxへ追加する構成が案内されています。
この仕組みによって、
- どのSandboxがどのモデルプロバイダーへ接続できるか
- どのバイナリから接続できるか
- 認証情報をどのエンドポイントへ使えるか
- 必要なくなったProviderをいつ外すか
を実行環境側で管理できます。
エージェントが「このモデルを使いたい」と判断することと、実際にその推論サービスへ接続する権限は別の層になります。
KubernetesではSupervisorを境界の外側へ置く
OpenShellはKubernetes上でもSandboxを作れます。
Kubernetes構成では、エージェントが動くワークロードとSupervisorを分離し、NetworkPolicyでワークロードからSupervisor以外への直接通信を遮断します。ワークロードからの通信要求はSupervisorを経由し、共通のポリシーエンジンで判定されます。
この構成のポイントは、KubernetesがPodを起動することと、OpenShellがエージェントの許可範囲を判断することを分けている点です。
- Kubernetes:Pod、Service、NetworkPolicyなどの実行基盤を提供
- OpenShell:エージェント単位のファイル、プロセス、通信、認証情報ポリシーを強制
- Supervisor:実行要求をポリシーへ照合し、許可された通信を代理実行
Supervisorとの接続が失われた場合、OpenShellはエージェントを停止・凍結側へ倒す設計を持っています。制御面の確認が取れない状態で、ワークロードだけが自由に通信を続ける構成を避けています。
Agent Substrateは「長時間エージェントをどう保持するか」を担う
NVIDIAはOpenShellの寄贈と合わせて、Google発のAgent Substrateへ貢献すると発表しました。Agent SubstrateもCNCF Sandboxのプロジェクトです。
Agent Substrateの中心は、長時間動くエージェントの状態と実行資源を分けることです。エージェントが待機中なら計算資源を解放し、次の要求が来たときに状態を復元して再開します。
役割を並べると次のようになります。
| 基盤 | 主な問い |
|---|---|
| OpenShell | このエージェントは何を実行してよいか |
| Agent Substrate | この長時間エージェントをどう保持・停止・再開するか |
| Kubernetes | 実行するPodやクラスタ資源をどう配置・管理するか |
NVIDIAはAgent SubstrateをNVIDIA DynamoやKAI Schedulerと連携させ、モデル推論と共有クラスタ資源の割り当てを接続する取り組みも示しています。
NVIDIAとGoogleはOpenShellとAgent Substrateの統合も共同で進めています。発表時点では統合は開発中で、実行権限制御と長時間エージェント基盤を接続する方向が示されています。
長時間エージェントをアプリケーション側で「継続する担当者」として管理する例は、Kiro Crew Botsの記事で確認できます。
NVKEとNVKRはGPU Kubernetesクラスタの運用層を担当する
NVIDIAは同じ発表で、NVIDIA Kubernetes Engine(NVKE)とNVIDIA Kubernetes Recipes(NVKR)をオープンソースのPublic Previewとして公開しました。
NVIDIA Kubernetes Engine
NVKEは、GPUインフラ上でマネージドKubernetesサービスを構築・運用するためのソフトウェアです。管理クラスタからAPIを使って、顧客向けのワークロードクラスタ、コントロールプレーン、ノードプールなどを作成・管理します。
NVIDIA Kubernetes Recipes
NVKRは、Kubernetesクラスタで使うOSイメージ、コンテナイメージ、パッケージを、バージョンを固定したレシピから再現可能な形で作る仕組みです。
NVKEとNVKRは組み合わせても、別々に採用してもよい構成です。
発表時点ではどちらもPublic Previewで、NVIDIAは本番ワークロード向けとして推奨していません。API、設定、挙動はリリース間で変わる可能性があります。
AIエージェント基盤は3つの責任に分けて確認する
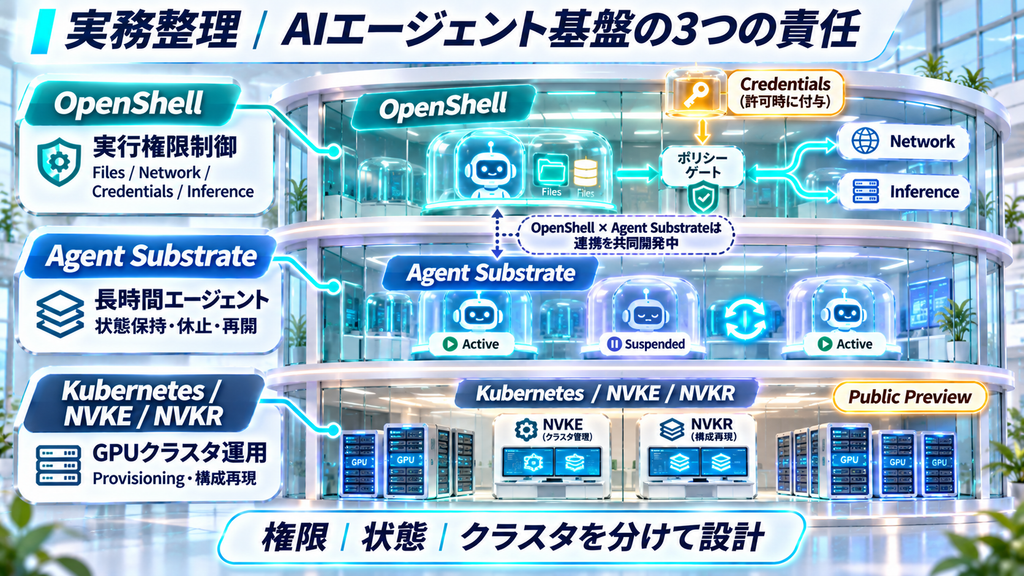
OpenShell、Agent Substrate、NVKE/NVKRは、同じAIエージェント基盤に関わっていても担当範囲が違います。
実務では次の3層に分けると、採用判断で確認する項目が明確になります。
| 層 | 担当する責任 | 確認したい項目 |
|---|---|---|
| 実行権限制御 | OpenShell | ファイル、通信、認証情報、推論先、ログ、ポリシー変更 |
| エージェント実行 | Agent Substrate | 状態保持、休止・再開、長時間セッション、共有ワーカー |
| クラスタ運用 | Kubernetes / NVKE / NVKR | GPUクラスタ、テナント分離、アップグレード、再現可能なソフトウェア構成 |
この3層は、今回公開された各基盤の役割を記事側で実務向けに整理したものです。
AIエージェント本体がモデルやツールを選び、OpenShellが許可範囲を強制し、Agent Substrateが長時間の状態と実行を扱い、その下でKubernetesが計算資源を提供する、という分業で考えられます。
CNCF Sandboxはオープンガバナンスの入口
OpenShellがCNCFへ入ったことは、プロジェクトの運営と拡張を複数企業・コミュニティで進める土台になります。
CNCFのプロジェクト成熟度では、Sandboxは初期・実験段階です。IncubatingやGraduatedとは成熟度が異なり、機能やAPIが大きく変わる可能性も含む段階として位置付けられています。
そのため採用時は、CNCF所属の有無に加えて、現在のリリース、対応ランタイム、ポリシー仕様、Kubernetes構成、既知の制約を確認します。
OpenShellのGitHubでは、CNCF移管に伴うai-openshell組織への移行も進行中です。CNCFへの寄贈と、開発リポジトリ・SDK・リリース運用の移行は段階的に進んでいます。
導入時に確認したい7項目
OpenShellを業務のエージェント基盤へ組み込む場合、次の7項目を先に決めておくと設計を具体化できます。
- 実行対象:どのエージェントをSandboxへ入れるか
- ファイル境界:読み取り・書き込み可能なパスをどこまで許可するか
- ネットワーク境界:接続先、ポート、バイナリ、APIパスをどこまで許可するか
- 認証情報:どのProviderをどのSandboxへ接続するか
- 推論先:利用するモデルプロバイダーとエンドポイントをどう限定するか
- Kubernetes境界:NetworkPolicy、テナント、Supervisor配置をどう管理するか
- 成熟度と更新:OpenShell、Agent Substrate、NVKE/NVKRの提供段階と変更をどう追うか
この7項目をエージェントの役割ごとに定義すると、モデルのプロンプトやツール一覧と、実際に越えられないインフラ境界を別々に管理できます。
まとめ
NVIDIAがOpenShellをCNCFへ寄贈したことで、AIエージェントの実行権限制御が、NVIDIA単独のプロジェクトからCNCFのオープンガバナンス下で育てる基盤へ移り始めました。
OpenShellはSandbox、Supervisor、Gatewayを使い、ファイル、プロセス、ネットワーク、認証情報、推論先の境界をランタイム側で強制します。
同時に、Agent Substrateは長時間エージェントの状態保持と休止・再開、NVKE/NVKRはGPU Kubernetesクラスタの管理と再現可能なソフトウェア構成を担当します。発表時点ではOpenShellとAgent Substrateの統合は共同開発中で、NVKE/NVKRはPublic Previewです。
AIエージェント基盤を見るときは、エージェントが何を判断するか、何を実行してよいか、長時間の状態をどう維持するか、どのクラスタで動かすかを別の責任として設計することが重要です。
公式情報・参照先
- NVIDIA Expands Open Source Commitment With OpenShell Donation and New AI Infrastructure|NVIDIA
- Welcoming OpenShell to the CNCF: Open Governance to Secure Agentic AI|CNCF
- Architecture|NVIDIA OpenShell
- OpenShell Security Best Practices|NVIDIA OpenShell
- Open infrastructure for autonomous agents comes to CNCF|Google Cloud
- Manage Kubernetes Clusters for GPU Infrastructure with NVIDIA Kubernetes Engine|NVIDIA
- Project Lifecycle and Process|CNCF
- NVIDIA/OpenShell|GitHub