当サイトではアフィリエイト広告を利用しています。
- 今日のAIニュース5選
- 1. Meta・Sierra「Personal Agent Protocol」発表 個人AIと企業をつなぐ共通ルールへ
- 2. Anthropic「Cyber Verification Program」拡大 Claudeの高度なサイバー能力を3段階で開放
- 3. ServiceNow「AI Workflow Factory」発表 業務改善を一度きりのプロジェクトから継続ループへ
- 4. SAP「Joule Work」展開開始 自然言語から企業システムの仕事を直接実行
- 5. IBM・Red Hat「Lightwell」、400件超の未知脆弱性を修復 発見からパッチ適用へ
- まとめ
- 今日の注目アイテム
- 公式情報・参照先
今日のAIニュース5選
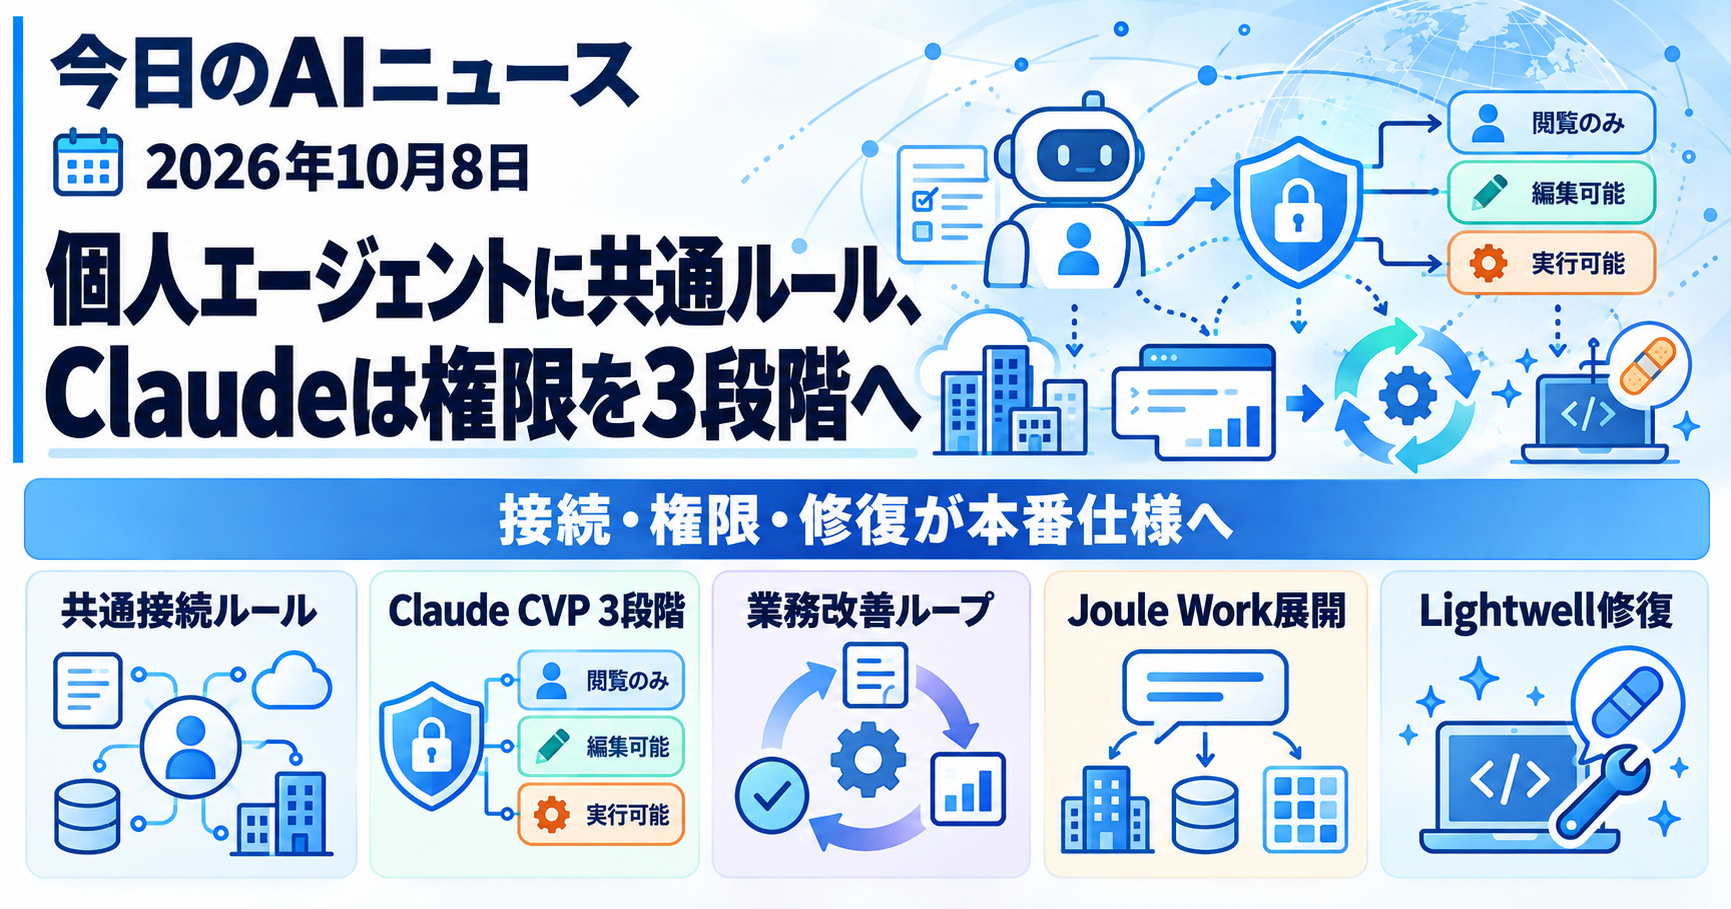
AIエージェントへ仕事を任せる動きが広がるほど、「何ができるか」だけではなく、「どこまで許可するか」「企業やサービスの境界をどう越えるか」「失敗したときにどう直すか」が重要になっています。
MetaとSierraは、個人AIエージェントが企業のWebサイトやAPI、企業側のエージェントと安全にやり取りするためのオープン標準「Personal Agent Protocol」を発表しました。利用者がエージェントへ与える権限を決め、企業側もどこまで操作を許すかを設定する考え方です。
Anthropicは、サイバーセキュリティ専門家向けの「Cyber Verification Program」を3段階へ拡張しました。一般向けでは制限される高度なサイバー能力を、利用目的と審査レベルに応じて段階的に開放します。
企業運用ではServiceNowが、業務上の課題発見から改善用ワークフローの構築、実行、その後の見直しまでを一つの循環にする「AI Workflow Factory」を発表しました。SAPも「Joule Work」と「Joule Assistants」を前面に出し、自然言語から企業システム上の実務を進める仕組みを広げています。
さらにIBMとRed Hatは、オープンソースソフトウェアの脆弱性を見つけるだけでなく修正まで進める「Lightwell」で、400件を超える未公開の脆弱性を特定・修復したと発表しました。
今日はこの5本から、AIエージェントを本番で動かすために必要な「接続」「権限」「改善」「実行」「修復」の仕組みが、どこまで具体化してきたのかを見ていきます。
1. Meta・Sierra「Personal Agent Protocol」発表 個人AIと企業をつなぐ共通ルールへ
Sierraは10月6日、Metaと共同で「Personal Agent Protocol」を開発すると発表しました。
これは、個人向けAIエージェントが企業のWebサイト、API、企業側のエージェントなどとやり取りするときの共通ルールを定めるオープン標準です。Genesys、Instinct、Rocket、Shopify、Stripe、Walmartも開発に参加しています。
現在のAIエージェントは、人間と同じようにWebページを読み、フォームへ入力し、ボタンを押して仕事を進めることがあります。しかし企業側から見ると、そのアクセスが本人なのか、本人に許可されたエージェントなのか、何をどこまで任せてよいのかを判断しにくい場面があります。
Personal Agent Protocolでは、認証に広く使われているOAuthを基礎にし、利用者本人がエージェントへ与える権限を決める設計です。商品在庫の確認や返品規約の確認ならゲスト状態で始め、個人アカウントへアクセスする必要が出た段階で認証できます。
利用者はエージェントへ読み取り専用の権限を与えることも、注文変更などの書き込み権限を与えることもできます。一方、企業側もエージェントが実行できる操作の範囲を決められます。
ポイントは、個人AIエージェントが企業サービスへ入るたびに独自の仕組みを作るのではなく、共通の認証と権限管理で接続しようとしていることです。
MCPやA2Aなど、AI同士やAIとツールをつなぐ標準が増えてきました。Personal Agent Protocolはその中でも、消費者の代理として動くエージェントと企業の間に焦点を当てています。予約、買い物、保険、サポートなどをAIへ任せる場面が増えるほど、こうした「代理人としての権限」を扱う仕組みが重要になります。
2. Anthropic「Cyber Verification Program」拡大 Claudeの高度なサイバー能力を3段階で開放
Anthropicは10月6日、セキュリティ専門家向けの「Cyber Verification Program(CVP)」を拡大しました。
サイバーセキュリティでは、脆弱性を見つけて守る能力と、同じ脆弱性を悪用する能力が近い関係にあります。そのため一般提供されているClaudeには、高度なサイバー作業を止める保守的な安全策が入っています。
新しいCVPでは、審査を通った専門家向けに、こうした制限を用途に合わせて段階的に緩めます。アクセスはDefense、Red Team、Specializedの3段階に分かれ、Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1などを利用できます。
防御目的の調査と、認可された侵入テスト、さらに重要インフラなど特に高度な検証では、必要になる能力とリスクが異なります。そこで一律に「許可する・しない」と分けるのではなく、組織の審査状況と用途に応じてアクセスレベルを変える設計です。
Anthropicは、これまで進めてきたProject Glasswingで、参加組織が2026年4月から7月までに少なくとも12万9,000件の検証済み脆弱性を見つけ、そのうち3万3,000件以上がCriticalまたはHighに分類されたと説明しています。Anthropic自身のオープンソーススキャンでも、4月から10月までにさらに5,500件の脆弱性を確認したとしています。
ただし、これらはAnthropicがプログラム参加者への調査などを基に示した数字です。すべての発見がClaude単独で自動的に行われたという意味ではありません。
高性能なモデルほど、能力を全員へ同じ形で開放するのが難しくなります。CVPの拡張は、モデルの能力そのものだけでなく、「誰に、どの条件で、どこまで使わせるか」を製品設計の一部として細かく分ける動きです。
3. ServiceNow「AI Workflow Factory」発表 業務改善を一度きりのプロジェクトから継続ループへ
ServiceNowは10月6日、「AI Workflow Factory」と「Autonomous Engineer」を発表しました。
AI Workflow Factoryは、企業の業務プロセスを分析し、改善すべき場所を見つけ、AIエージェントや新しいワークフローを作り、実行結果を見ながら次の改善へつなげる仕組みです。
中心となる流れでは、まずProcess Miningが実際の業務データからボトルネックや改善候補を探します。次にAutonomous EngineerやBuild Agentが改善用のワークフローや実装を支援し、App Engine上で本番業務へ展開します。
その結果を再び測定し、次に直すべき場所を探すところまでを一つの循環として扱います。ServiceNowは、これらをAI Control Towerの管理下で動かし、組織が決めたガードレールの中で実行する構成を示しています。
同時に発表されたAutonomous Engineerでは、ソフトウェア実装について計画、構築、テストを自律的に進める機能を強化しています。人が毎回すべての手順を指示するのではなく、設定された目的に沿ってまとまった作業を進める方向です。
企業のAI導入では、個別の部門ごとにPoCを作って終わるケースが少なくありません。AI Workflow Factoryが狙うのは、AI導入そのものを一度きりのプロジェクトではなく、業務改善を繰り返す仕組みに変えることです。
モデルを選んだ後に「どの業務へ入れるか」を人が毎回ゼロから考えるのではなく、既存業務の分析から実装、運用、再評価までをつなぐ考え方が、企業AIの次の段階として見えてきます。
4. SAP「Joule Work」展開開始 自然言語から企業システムの仕事を直接実行
SAPは10月6日のSAP Connectで、「Joule Work」と「Joule Assistants」を中心とした企業向けAIの展開を発表しました。
Joule Workは、従業員が自然な言葉でSAPの各システムや関連データへアクセスし、そのまま仕事を進めるための新しいAIインターフェースです。単に情報を検索して答えるだけでなく、企業の業務コンテキストを使って実際の処理へつなげます。
SAPによると、Joule Workはすでに自社の11万人の従業員が利用しており、財務、人事、調達で20%の生産性向上が見られたとしています。これはSAP自身が示した社内利用の数値であり、他社で同じ改善率になることを意味するものではありません。
Joule Assistantsはさらに一歩進み、企業のワークフロー内で作業を実行します。利用企業は、自動で進めてよい範囲を設定でき、既存の権限や監査ログを保ちながら利用できます。
SAP Knowledge Graphには700万を超えるデータフィールドの関係が整理され、Jouleが企業内の意味や関係性を理解するための基盤として使われます。また、Agent2Agentプロトコルを通じて、SAP外のAIエージェントと接続する構成も示されています。
企業では、経理、調達、人事、物流などの業務がそれぞれ別のシステムへ分かれています。Joule Workの狙いは、それらの画面を人が順番に操作する代わりに、自然言語を共通の入口にし、その後ろで複数の業務処理をつなぐことです。
AIエージェントが企業へ入るとき、モデルの性能以上に重要になるのが、業務データ、権限、監査、既存システムとの接続です。SAPはその部分を、自社の企業システム全体でまとめようとしています。
5. IBM・Red Hat「Lightwell」、400件超の未知脆弱性を修復 発見からパッチ適用へ
IBMとRed Hatは10月6日、オープンソースソフトウェアの安全性を高める「Lightwell」で、広く使われているJavaライブラリから400件を超える未知の脆弱性を特定し、修復したと発表しました。
Lightwellは、脆弱性を見つけるだけのスキャナーではありません。Red HatとIBMのオープンソース開発の知見、AIを使ったエンジニアリング支援、安全なソフトウェア供給網を組み合わせ、実際に使われているバージョン向けの修正版まで作ります。
古いソフトウェアでは、最新バージョンに修正が入っても、企業が本番で使っている古いバージョンにはそのまま適用できないことがあります。Lightwellは、必要に応じて修正を古いバージョンへ戻すバックポートも行い、既存環境へ導入できる形で提供します。
今回あわせて「Lightwell Clearinghouse」が正式提供になりました。企業は、自社で重要なオープンソース依存関係を指定し、優先的な調査と修復を依頼できます。
IBMとRed Hatは、AIエージェントが複数の小さな弱点を高速に組み合わせ、より大きな攻撃へつなげられるようになることをリスクとして挙げています。防御側も同じように、発見だけでなく修正と配布までを高速化する必要があります。
生成AIがセキュリティへ入ると、「脆弱性を何件見つけたか」だけが成果ではありません。実際に修正版を作り、テストし、既存の開発・運用フローへ届けられるかまで含めて価値を測る段階へ進んでいます。
まとめ
今日の5本を見ると、AIエージェントを実際の仕事へ任せるための条件が、かなり具体的になってきています。
Personal Agent Protocolは、個人AIエージェントが企業へアクセスするときの認証と権限を共通化しようとしています。AnthropicのCyber Verification Programは、強いサイバー能力を利用者の審査と用途に応じて3段階に分けました。
ServiceNowは、業務分析からAI導入、実行、再改善までを一つのループにまとめています。SAPは企業システムの権限とデータを保ちながら、自然言語から実務を動かす方向へ進めました。
IBMとRed Hatはさらに、AI時代の脆弱性対策を「発見」で止めず、「修正して既存システムへ届ける」ところまで広げています。
接続方法、アクセス権、運用ループ、業務データ、セキュリティ修復。AIエージェントが便利なデモから本番の仕組みへ変わるほど、こうした周辺部分の完成度が重要になっていきます。
今日の注目アイテム
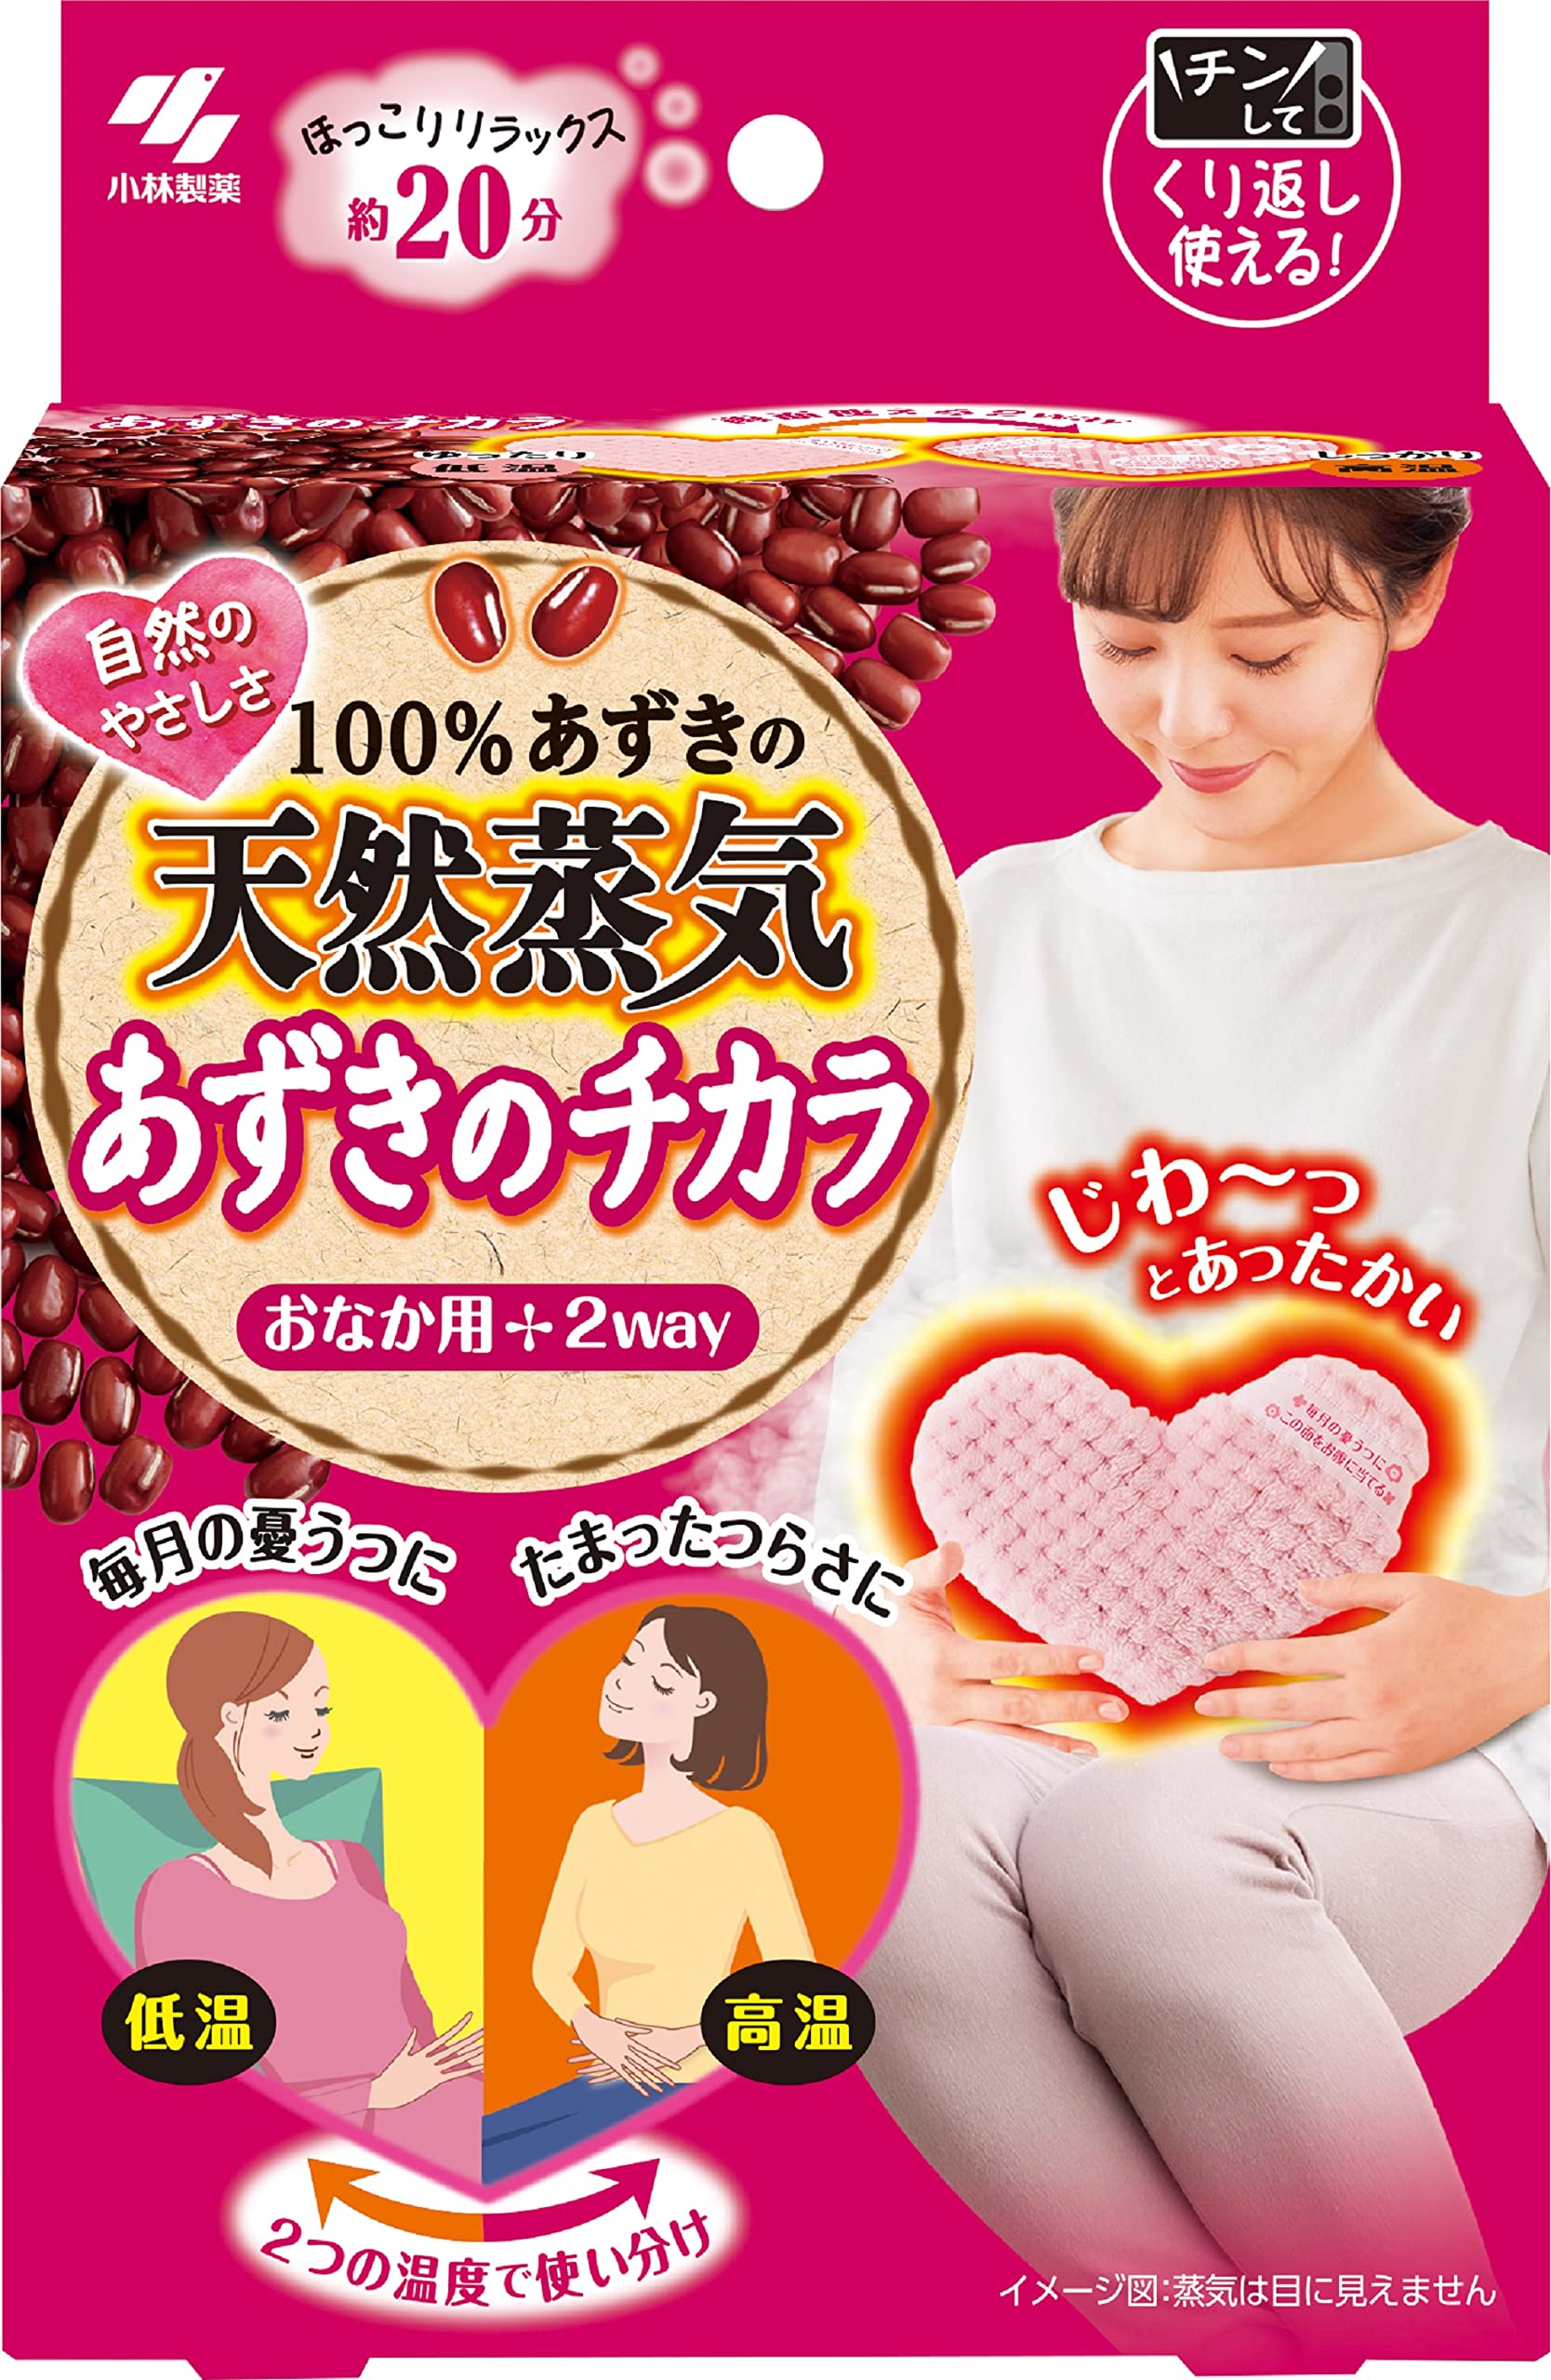

100%あずきの天然蒸気でおなかを温める「あずきのチカラ おなか用」です。電子レンジで温めて使え、表裏で2つの温度を選べるうえ、約250回くり返し使用できます。
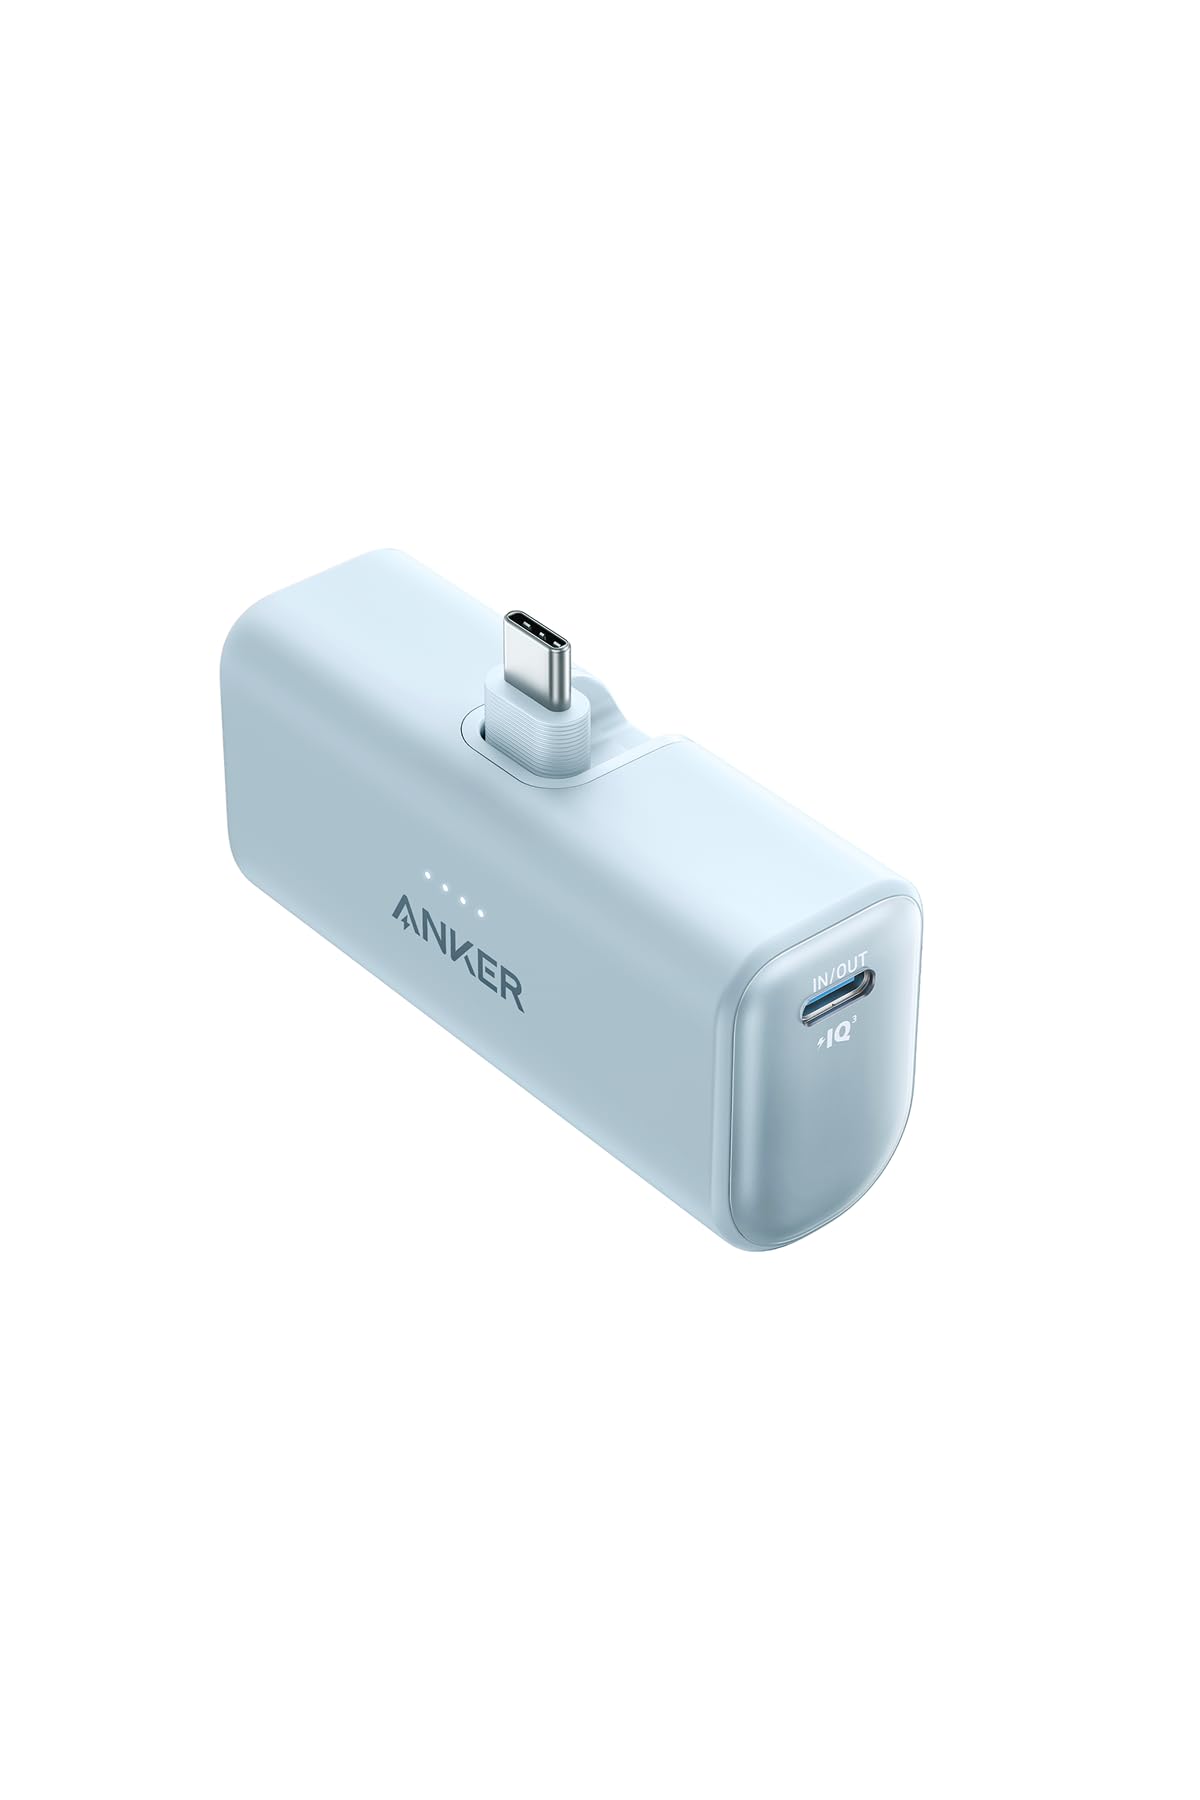

AnkerのNano Power Bankは、容量5000mAh・最大出力22.5Wの小型モバイルバッテリーです。PowerIQを搭載し、USB-Cコネクタ一体型で、iPhone 18・17・16・15シリーズやSwitch 2に対応しています。
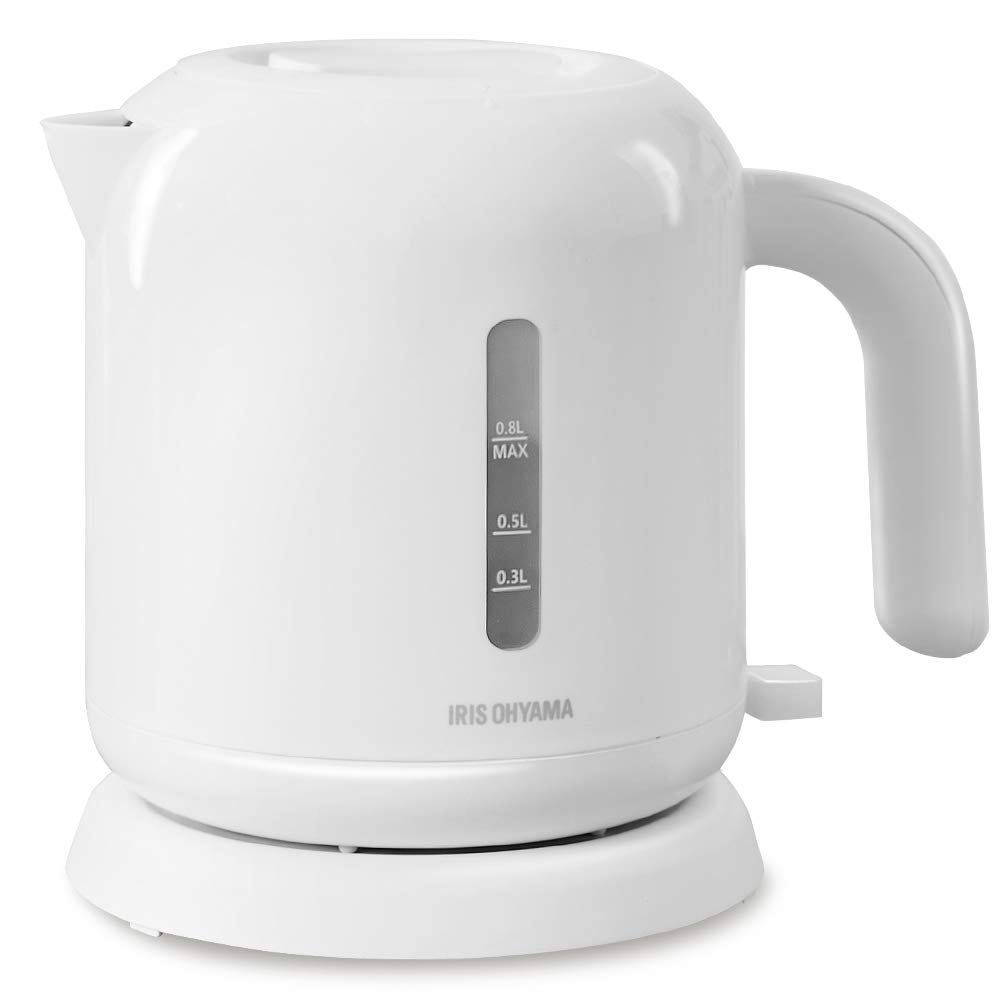

容量800mlで、水を入れてスイッチを押すだけの簡単操作に対応したアイリスオーヤマの電気ケトルです。 蓋と注ぎ口のフィルターを取り外して手入れでき、沸騰後の自動オフ機能と空だき防止機能を備えています。
公式情報・参照先
- Sierra:Introducing Personal Agent Protocol
- Anthropic:Expanding the Cyber Verification Program
- Reuters:Anthropic opens its most powerful AI models to more security teams
- ServiceNow:ServiceNow launches AI Workflow Factory to turn workflow improvement into a continuous, agentic AI-powered loop
- SAP:SAP Puts the Autonomous Enterprise to Work
- IBM:IBM and Red Hat Remediate More Than 400 Previously Unknown Open Source Vulnerabilities