当サイトではアフィリエイト広告を利用しています。
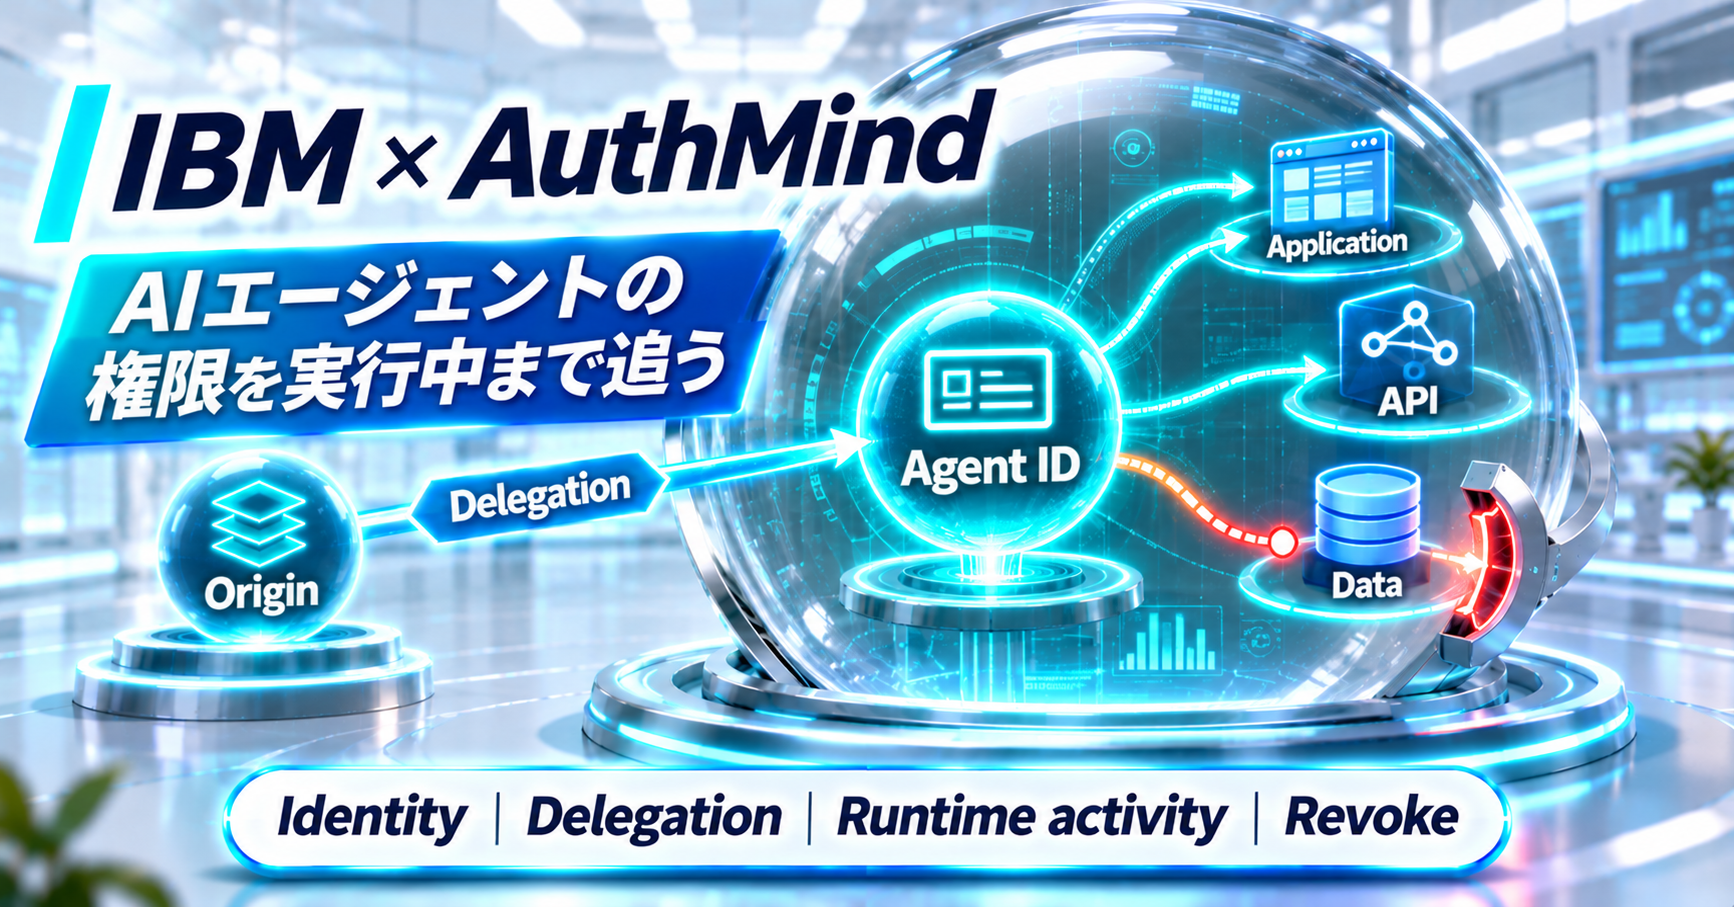
IBMは2026年11月12日、IDの利用状況を継続観測するAuthMindを買収し、HashiCorp Vaultを中心とするAIエージェントのID・権限管理を実行時まで広げる方針を公表しました。
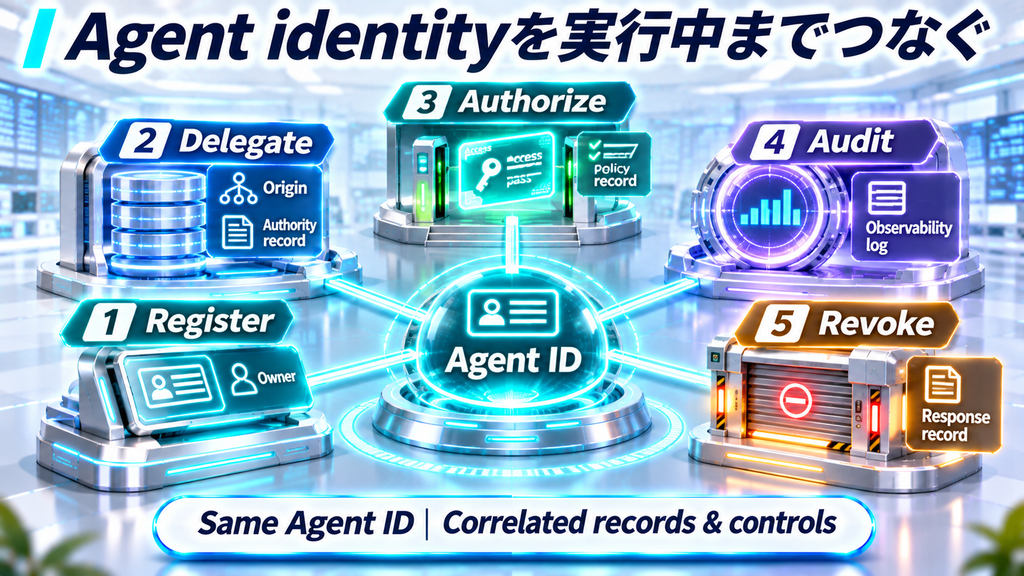
IBMが示した設計は、エージェントへIDと資格情報を与える段階から、誰の権限を受け、何へアクセスし、その権限を実際にどう使ったかまでを一続きで追うものです。中心になるのは、エージェント登録、権限委任、最小権限アクセス、行動監査、危険なアクセスの制限・取り消しという5つの領域です。
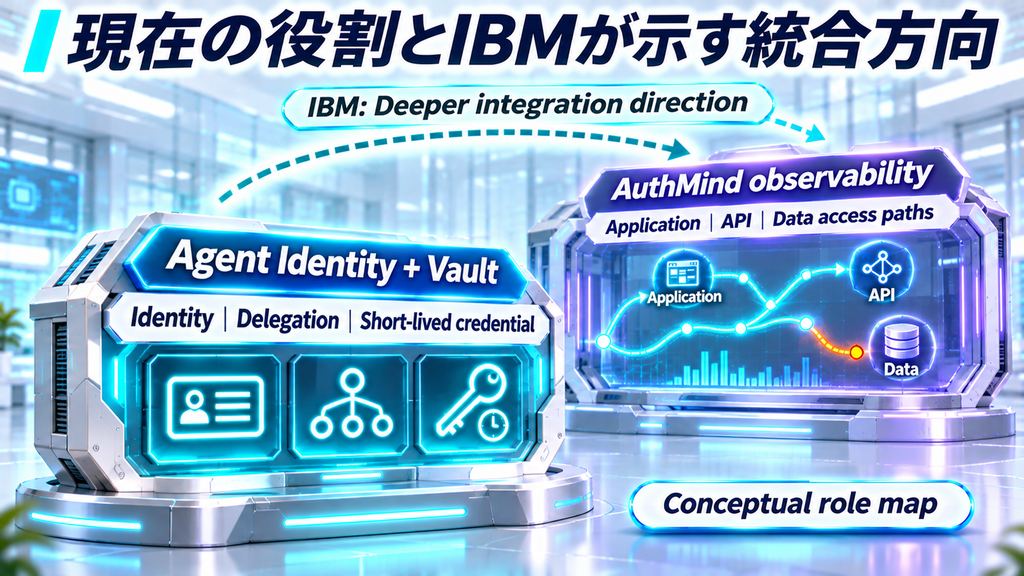
現在のIBM Agent IdentityとHashiCorp VaultのAgentic IAMは、ID・委任・資格情報を扱います。IBMはAuthMind買収により、アクセス後の行動と経路を観測するidentity observabilityをこの構成へより深く統合する方針です。
IBMが示した5段階は「IDから行動まで」をつなぐ
IBMはAuthMind買収の発表で、AIエージェントの実行時セキュリティを5つの領域に分けています。
| 段階 | IBMが示す役割 | 実務で確認する対象 |
|---|---|---|
| Register agents | エージェントを登録し、所有者と責任を明確にする | Agent ID、所有者、ライフサイクル |
| Delegate authority | 人・アプリ・他エージェントから受ける権限を定義する | 委任元、対象タスク、権限上限 |
| Authorize access | IDベースのポリシーと短命な資格情報で最小権限を適用する | 接続先、ツール、データ、資格情報 |
| Audit actions | 実際のアクセスと権限の使われ方を追う | 操作履歴、アクセス経路、ポリシー適合 |
| Revoke risky behavior | 危険なアクセスを検知し、制限・取り消しへつなげる | セッション、資格情報、アクセス権 |
この流れでは、認証の成功が入口になります。その後も、委任された権限と実際の行動を結び付けて監査します。
IBM Agent Identityは登録・委任・監査の基盤を持つ
IBM Agent Identityは2026年10月26日に一般提供が発表されました。エージェントを独立したIDとして登録し、所有者、メタデータ、リスク分類、承認済みツール接続、ライフサイクル状態を管理します。
委任では、エージェントが人の代わりに動くon-behalf-ofの関係を保持し、元のユーザー、承認状態、上流システムまで追える形を作ります。OAuthベースの短命・タスク単位のトークンを使い、各処理に必要な範囲へアクセスを絞る考え方です。
watsonx OrchestrateではAgent Identityが11月3日に一般提供となり、エージェントごとの監査ログとkill switchも追加されています。監査ログには、どの接続やツールを使い、どのユーザーの代わりに処理したかを追うための情報が記録されます。
HashiCorp Vaultは資格情報と最小権限アクセスを扱う
HashiCorp Vaultは、シークレット、証明書、資格情報を管理し、短命な資格情報やIDベースのポリシーを使ってアクセスを制御します。
Vault Enterprise 2.1.0以降のAgentic IAMでは、承認済みエージェントをAgent Registryへ登録し、OAuth JWTを検証して、エージェントのIDとポリシーを照合します。人の代わりに動く処理では、委任された権限の上限も評価対象になります。
この層が扱うのは、主に次の内容です。
- このクライアントは誰か
- 承認済みエージェントとして登録されているか
- どの認可サーバーのトークンを信頼するか
- どのポリシーと委任上限を適用するか
- どの資格情報を、どの範囲・期間で渡すか
資格情報の発行とアクセス許可を細かく制御できるため、長期間使える共有シークレットをエージェントへ持たせる必要を減らせます。
AuthMindは「資格情報が使われた後」のアクセス経路を見る
今回の買収でIBMが強化対象として示した中心要素が、AuthMindのidentity observabilityです。
IBMはAuthMindの技術について、人、マシン、AIエージェントと、それらがアクセスするアプリケーション、システム、データの関係やアクセス経路をidentity activity graphで結ぶと説明しています。
AuthMind自身は、ネットワーク、クラウド、アプリケーション/サービスのログ、IDシステムなどのテレメトリを組み合わせ、Identity Activity Access Graphとして実際のアクセス経路をマッピングしています。
これにより、次のような確認へつなげます。
- 承認済み資格情報がどのリソースで使われたか
- エージェントが想定した経路から外れていないか
- 過剰な権限や異常なアクセスパターンがないか
- 管理プロセス外のshadow agentが動いていないか
- どのID、リソース、操作がリスク検知に関係したか
認可された権限と実際の行動を別々に記録する
AIエージェントは、1つの処理中に複数のツールやAPIを使い、別のエージェントへ仕事を委任する場合があります。
そのため実行時の監査では、設定されたポリシーと実際のアクセスを両方残す必要があります。
| 確認項目 | 記録したい内容 |
|---|---|
| ID | どのエージェントが動いたか |
| 委任 | 誰・何の権限を受けていたか |
| 認可 | どの操作が許可されていたか |
| 資格情報 | 何の資格情報が、どの期間使えたか |
| 実アクセス | どのアプリ・API・データへ到達したか |
| 行動 | どのツールを使い、何を実行したか |
| 対応 | どの条件で制限・取り消しを行ったか |
IBMの今回の設計では、IDと認可の記録を、実行時のアクセス経路や行動観測へつなげることが中心になります。
shadow agentはネットワーク側からも発見する
登録済みのエージェントだけを台帳で管理しても、管理プロセス外で動くエージェントが残る場合があります。
AuthMindは、モデル呼び出し、データ取得、アプリケーション接続で発生するネットワーク通信を観測し、IDシステムに登録されていないエージェントを発見する方式を示しています。
2026年9月にAuthMindが公開した自社顧客環境の導入データでは、観測されたAIエージェントの約20%がshadow agentだったと報告しています。この割合の対象はAuthMind顧客環境のデータです。
実務では、中央のAgent Registryと、ネットワーク上で実際に観測したエージェント一覧を突き合わせることで、未登録・所有者不明・共有資格情報利用などの差分を確認できます。
OpenShellは実行境界、IBM側はID・資格情報・可視化を担当する
IBM Agent IdentityとHashiCorp VaultはNVIDIA OpenShellとの統合も公表されています。
役割を分けると、次のようになります。
| 層 | 主な役割 |
|---|---|
| IBM Agent Identity | エージェントID、所有者、委任、監査コンテキスト |
| HashiCorp Vault | シークレット、短命な資格情報、最小権限アクセス |
| AuthMind | 実際のアクセス経路、identity observability、リスク検知 |
| NVIDIA OpenShell | エージェントが動く実行環境でポリシー境界を強制 |
OpenShellがファイル、ネットワーク、認証情報、推論先などの実行境界をどう強制するかは、こちらの記事で詳しく確認できます。
IDを確立する層、資格情報を渡す層、実行環境で境界を強制する層、実際のアクセス経路を観測する層を分けると、どの製品が何を担当するかを確認しやすくなります。
AuthMind買収後の統合範囲は段階を分けて見る
現在利用できる機能と、買収後により深く統合していく方針では、提供段階が異なります。
現在確認できる提供状況は次の通りです。
- IBM Agent Identity:一般提供
- watsonx OrchestrateのAgent Identity:一般提供
- Vault Agentic IAM:Vault Enterprise 2.1.0以降で提供
- AuthMind:identity observabilityとagent identity protectionの製品機能を提供
- AuthMindのVaultへの追加統合:IBMが買収により深い統合を進める方針を公表
IBMの11月12日の発表では、AuthMindの技術をVaultへより深く統合する方針が示されています。統合後の全機能、対応環境、提供時期は今後の製品情報で確認する項目です。
導入時は7つのログと制御点をつなぐ
AIエージェントの実行時ID管理を設計するときは、製品名よりログと制御点の接続を先に確認すると実装へ落とし込みやすくなります。
- Agent Registry:エージェントID、所有者、用途、ライフサイクルを登録する
- Delegation:誰の権限を、どのタスクで委任したかを残す
- Authorization:ポリシー、委任上限、対象リソースを記録する
- Credential:短命な資格情報の発行・更新・失効を追う
- Runtime activity:アプリ、API、データへの実アクセスを記録する
- Risk response:異常検知から制限・取り消しまでの判断を残す
- Audit correlation:ID、委任、資格情報、実アクセス、対応を同じ調査で追えるようにする
この7点がつながると、「許可した内容」と「実際に起きた内容」を同じエージェント単位で照合できます。
まとめ
IBMのAuthMind買収は、AIエージェントのID管理を、登録や資格情報発行から実行中のアクセス観測までつなぐ動きです。
IBM Agent IdentityがエージェントIDと委任関係を管理し、HashiCorp Vaultが短命な資格情報と最小権限アクセスを扱います。AuthMindは、資格情報が使われた後のアクセス経路と行動をidentity activity graphで可視化し、異常なアクセスや過剰権限の検知へつなげます。
実務で確認する軸は、エージェントが誰か、誰の権限を受けたか、何を許可されたか、実際にどこへアクセスしたか、危険を検知したときに何を止めるかです。これらを一続きの証跡として扱うことで、AIエージェントの実行時ID・権限管理を具体化できます。
公式情報・参照先
- IBM advances agent identity security with new Vault capabilities|IBM
- IBM Agent Identity is now generally available: Building trust for the agentic era|IBM
- Agent Identity in IBM watsonx Orchestrate is now generally available|IBM
- Securing AI agents from identity to access to action|IBM
- Vault + agentic AI|HashiCorp Developer
- Our Platform|AuthMind
- AuthMind Data Reveals One in Five AI Agents Operating in Enterprise Environments as Shadow Agents|AuthMind