当サイトではアフィリエイト広告を利用しています。
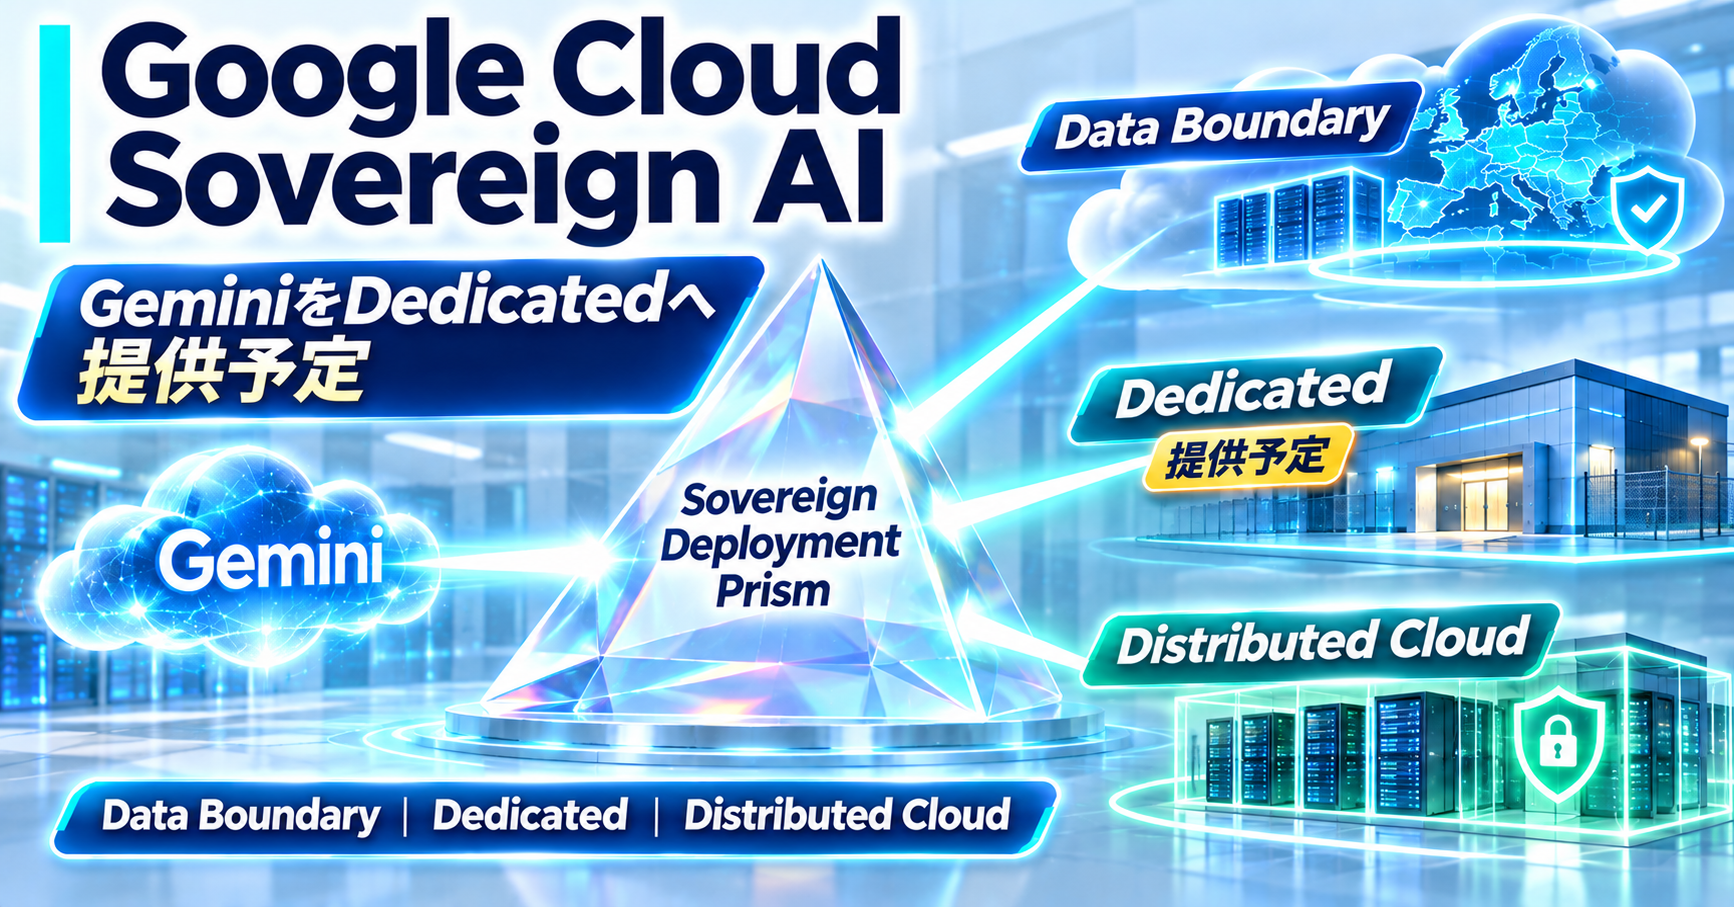
Google Cloudは2026年11月17日、欧州向けのSovereign AIを拡張し、GeminiモデルをGoogle Cloud Dedicatedへ提供する方針を発表しました。
Google Cloud Dedicatedは、独立した現地パートナーが隔離インフラを運営する方式です。今回の発表により、公開クラウド側のData Boundary、自社データセンター側のGoogle Distributed Cloud(GDC)に加え、現地パートナー運営のDedicatedでもGeminiを使える方向へ選択肢が広がります。
Sovereign AIの設計では、データを置く地域、クラウドを運営する主体、暗号鍵を握る主体、ソフトウェア更新を制御する主体、接続断時の継続運用を分けて確認する必要があります。
Google Cloudでは、Data Boundary、Dedicated、Distributed Cloudの3方式で、運営主体と制御範囲が変わります。
GoogleのSovereign AIは3つの配置方式を使い分ける
Google Cloudは、Sovereign Cloudの配置方式をData Boundary、Dedicated、Distributed Cloudの3つに分けています。
| 配置方式 | 実行場所・運営 | 主な制御 | Geminiの位置付け |
|---|---|---|---|
| Google Cloud Data Boundary | Googleの公開クラウド | データ所在地、アクセス、暗号化、監査 | 一部GeminiモデルでEUを含むリージョン内処理に対応 |
| Google Cloud Dedicated | 独立した現地パートナーが隔離インフラを運営 | 現地運営、更新制御、セキュリティ重要システム、暗号の信頼基盤 | 2026年11月17日に提供予定を発表 |
| Google Distributed Cloud | 顧客のデータセンターやエッジ | 接続型または完全air-gapped、自社境界内での運用 | Geminiを利用可能 |
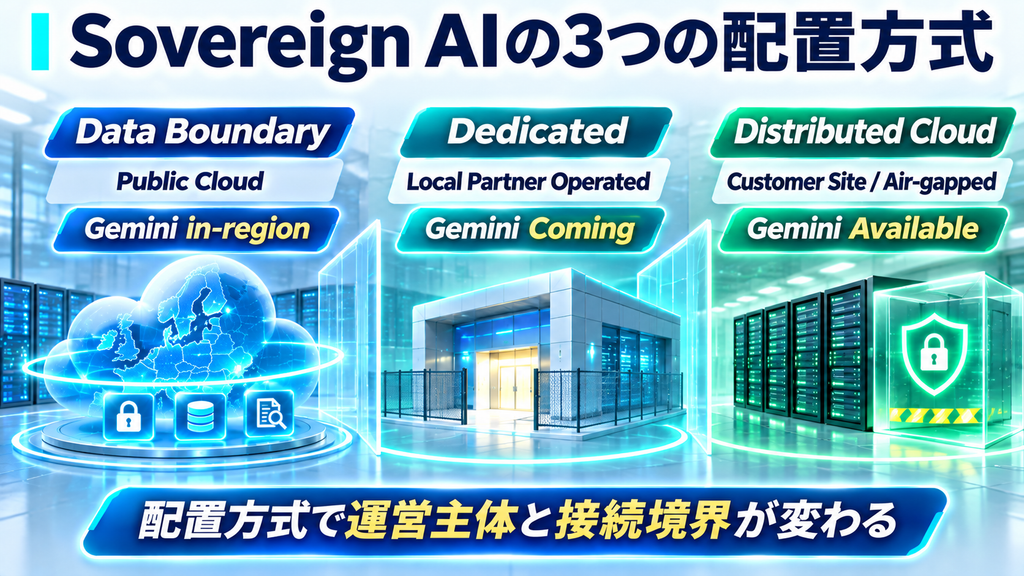
Data Boundaryは公開クラウドの運用モデルを維持しながら、データ所在地やアクセス、暗号鍵などの制御を追加します。
DedicatedはGoogleのグローバル公開クラウドから物理・論理的に隔離された環境を、独立した現地パートナーが運営します。
Distributed Cloudは顧客側のデータセンターやエッジへGoogle Cloudのサービスを持ち込みます。air-gapped構成では、公開インターネットやGoogle Cloudとの常時接続を持たない環境で運用できます。
この3方式は、同じ「ソブリン」という名称でも、誰が運営し、どこまで外部接続を持ち、誰が制御権を持つかが異なります。
GeminiはGoogle Cloud Dedicatedへ提供予定
11月17日の発表で、GoogleはGeminiモデルをGoogle Cloud Dedicatedへ「coming」と案内しました。発表時点で具体的な提供開始日は示されていません。
現在、選択されたGeminiモデルはGoogle Cloud上で、EUを含む指定リージョン内で顧客データの機械学習処理を行うコミットメント付きで利用できます。GeminiはGoogle Distributed Cloudでも提供されています。
Dedicatedでは、これまでModel Gardenを通じたオープンモデルや独自モデルの運用が中心でした。Geminiが加わることで、現地パートナー運営の隔離クラウドでもGoogleのフロンティアモデルを使う経路が増えることになります。
フランスでは、S3NSがGoogle Cloud Dedicatedを基盤とするPREMI3NSを運営しています。PREMI3NSではマネージドなモデルサービングと推論が一般提供されており、MistralやGoogleのオープンモデル、利用者独自のモデルを配置できます。S3NSは、モデルとプロンプトをPREMI3NS環境内で管理する設計です。
GeminiのDedicated提供は、こうした現地運営型クラウドへGoogleの自社モデルを広げる次の段階です。
Dedicatedではクラウドを運営する主体が現地パートナーになる
Google Cloud Dedicatedは、インフラの配置と運営主体の両方を現地側へ置く方式です。
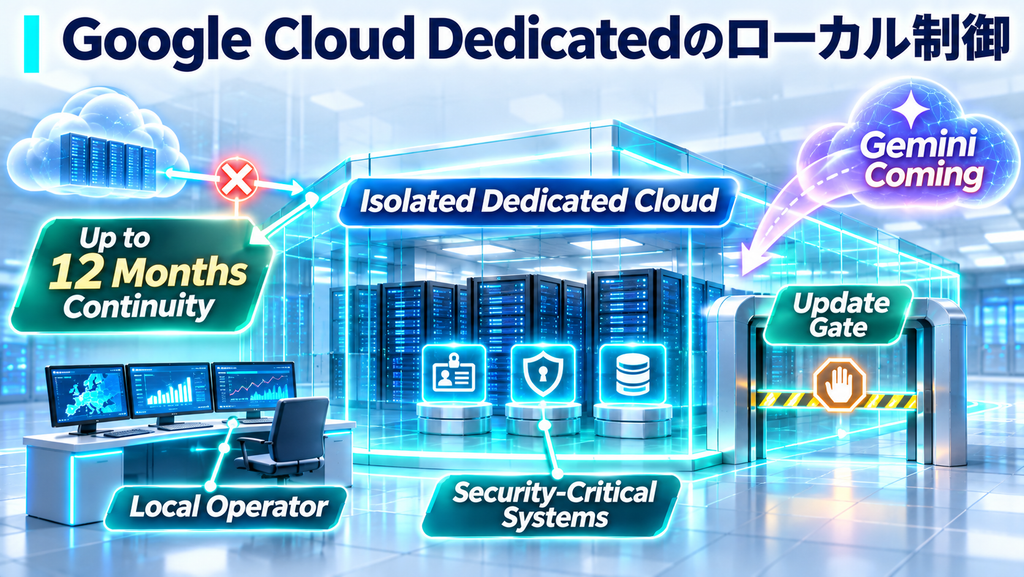
Googleの製品説明では、Dedicatedは独立した現地パートナーが運営するスタンドアロンのGoogle Cloud環境です。グローバル公開クラウドから物理・論理的に隔離され、セキュリティ上重要なシステム、ID管理、認証、暗号のルート・オブ・トラストを現地パートナーが管理します。
運営上の主な制御は次の通りです。
- インフラ運営:現地パートナーが物理設備、クラウド管理、サポートを担当
- セキュリティ重要システム:現地パートナーが管理
- ID・認証:現地パートナー側の管理境界に置く
- ソフトウェア更新:例外的な状況では現地パートナーが更新をブロックできる
- 接続断時の継続:Googleとの接続が失われた場合でも最大12か月の継続運用を想定
フランスのPREMI3NSは、フランス国家サイバーセキュリティ庁ANSSIのSecNumCloud 3.2認定を取得しています。ドイツ向けにはThalesとGoogle Cloud Dedicatedを展開する計画が進んでおり、2026年11月時点ではプレビューです。
規制産業で確認する対象は「クラウドのリージョン」から「運営者と変更権限」まで広がります。
暗号鍵は「どこに置くか」と「誰がアクセスを決めるか」を分ける
暗号鍵の管理は、Sovereign AIの中核となる制御です。
Google Cloudの公開クラウドでは、Cloud External Key Manager(Cloud EKM)を使って、Google Cloudの外部に置いた鍵で対応サービスのデータを保護できます。鍵素材は外部の鍵管理システムに残り、利用者側がアクセス可否を制御します。
外部鍵では暗号処理のたびに外部システムへ通信するため、遅延や可用性への影響が生じます。Googleはこの課題に対してConfidential External Key Management(cEKM)をプレビュー提供しています。
cEKMでは、顧客または選択した現地パートナーがルート鍵をGoogle Cloudの外部で保持・制御し、鍵操作はハードウェアで検証されたConfidential Computing環境内で実行します。AIなど高頻度に暗号処理を行うワークロードで、外部鍵の制御と低遅延運用を両立させる設計です。
スペインではTelefónicaとの外部鍵管理パートナーシップもプレビューとして発表されています。
鍵管理では、保管場所とアクセス権限を分けて確認し、どの主体が鍵の利用を許可・停止できるかを把握します。
Data Boundaryは公開クラウドへ監査可能な制御を重ねる
Data BoundaryはGoogle Cloudの公開クラウド上で、データ所在地、アクセス、暗号化、監査を制御する方式です。
Google CloudではAccess Transparency、Access Approval、Key Access Justificationsなどを組み合わせ、Google側のアクセスを記録し、承認条件を設定できます。外部鍵を使う構成では、顧客が鍵を管理し、データアクセスの制御を強められます。
2026年11月には、地域・規制要件を技術的な制御へ対応付けるData Boundary frameworkも拡張されました。
- Switzerland Data Boundary framework:利用可能
- EU Digital Operational Resilience Act(DORA)向けframework:金融機関向けに提供予定
- Audit Manager:frameworkを基に継続的な機械可読の監査証跡を提供
Data Boundaryは、公開クラウドのサービス範囲を使いながら、規制要件を制御と監査へ落とし込む選択肢です。
Google Distributed Cloudは自社境界内へGeminiを置く
Google Distributed Cloudは、Google CloudのインフラやAIサービスを顧客のデータセンターやエッジへ持ち込む方式です。
GDCには接続型とair-gapped型があり、air-gappedでは公開インターネットやGoogle Cloudと切り離した環境でサービスを運用できます。
GeminiはGDCで利用でき、air-gapped環境でもGeminiを含む生成AIサービスを自社の主権境界内で動かせます。機密データを外部クラウドへ送れない政府機関や重要インフラでは、モデルの配置場所そのものを自社境界へ移せる点が大きな違いです。
Dedicatedとの違いは運営モデルです。Dedicatedは独立した現地パートナーが隔離されたGoogle Cloud環境を運営し、GDCは顧客側のデータセンターやエッジへ配置します。
Sovereign AIは5つの制御軸で選ぶ
3つの配置方式は、データ所在地、運営主体、暗号鍵、更新権限、継続運用の5つの制御軸を基準に比較できます。
| 制御軸 | 確認する内容 |
|---|---|
| データ所在地 | 入力、出力、ログ、モデル処理をどの地域・設備に置くか |
| 運営主体 | Google、現地パートナー、自社の誰が運営するか |
| 暗号鍵 | 鍵をどこに置き、誰が利用を許可・停止できるか |
| 更新権限 | ソフトウェアやサービス更新を誰が承認・停止できるか |
| 継続運用 | Googleや外部ネットワークとの接続断時にどこまで動かせるか |
この5軸に当てはめると、配置方式の違いが明確になります。
- Data Boundary:公開クラウドの機能を使いながら、所在地・アクセス・暗号・監査を強化
- Dedicated:現地パートナー運営と隔離インフラ、更新制御、継続運用を重視
- Distributed Cloud:顧客側設備への配置とair-gapped運用を重視
ソブリンAIを計算基盤側から見る場合は、韓国のNVIDIA・Rebellions・SK TelecomによるGPU/NPU分離推論とデータセンター設計の記事でも、半導体・運用・モデルを国内基盤へ組み込む構成を確認できます。
Google Cloudの今回の発表は、同じSovereign AIを「クラウド運営・鍵・更新・継続性」という制御面から具体化したものです。
規制業界では必要な主権レベルから配置方式を決める
公共、金融、医療、重要インフラでは、必要な主権レベルによって適した配置方式が変わります。
既存のGoogle CloudサービスやGeminiを広く使いながら地域内処理と監査を強化したい場合は、Data Boundaryが候補になります。
国内の独立事業者による運営や、Googleとの接続断時にも一定期間の継続運用を求める場合は、Dedicatedが候補になります。
自社データセンターや完全air-gapped環境へAIを置く必要がある場合は、Distributed Cloudが対象になります。
導入判断では、モデル性能と同時に、データ経路、運営主体、鍵、更新、接続条件を要件表へ落とし込みます。GeminiのDedicated提供開始後も、どのGeminiモデルが対象になるか、提供地域、利用できる周辺サービス、料金、運用条件を確認してから構成を決めることになります。
まとめ
Google Cloudは2026年11月17日、GeminiモデルをGoogle Cloud Dedicatedへ提供する方針を発表しました。具体的な提供開始日は発表時点で示されていません。
GoogleのSovereign AIは、Data Boundary、Dedicated、Distributed Cloudの3方式で、必要な制御レベルへ合わせて配置を選べる設計です。
Data Boundaryは公開クラウド上の所在地・アクセス・暗号・監査、Dedicatedは独立した現地パートナーによる運営と更新制御・継続性、Distributed Cloudは顧客設備への配置とair-gapped運用を中心にしています。
Geminiを規制産業へ導入するときは、データ所在地、運営主体、暗号鍵、更新権限、継続運用の5つを分けて比較することで、必要な主権レベルと配置方式を対応付けられます。
公式情報・参照先
- Sovereign AI on your terms, made with Europe|Google Cloud
- Google Cloud Dedicated
- Sovereign Cloud from Google
- Google Distributed Cloud documentation
- Run Gemini anywhere, including on-premises, with Google Distributed Cloud|Google Cloud
- Inside the new Google Cloud Data Boundary experience|Google Cloud
- Audit Manager overview|Google Cloud
- Google brings Gemini to sovereign Google Cloud Dedicated|Techzine