当サイトではアフィリエイト広告を利用しています。
Anthropicは2026年11月9日、Claude Fable 5.2とClaude Mythos 5.2を発表しました。どちらも高難度の技術課題を想定したモデルで、コーディング、推論、視覚理解などが更新されています。
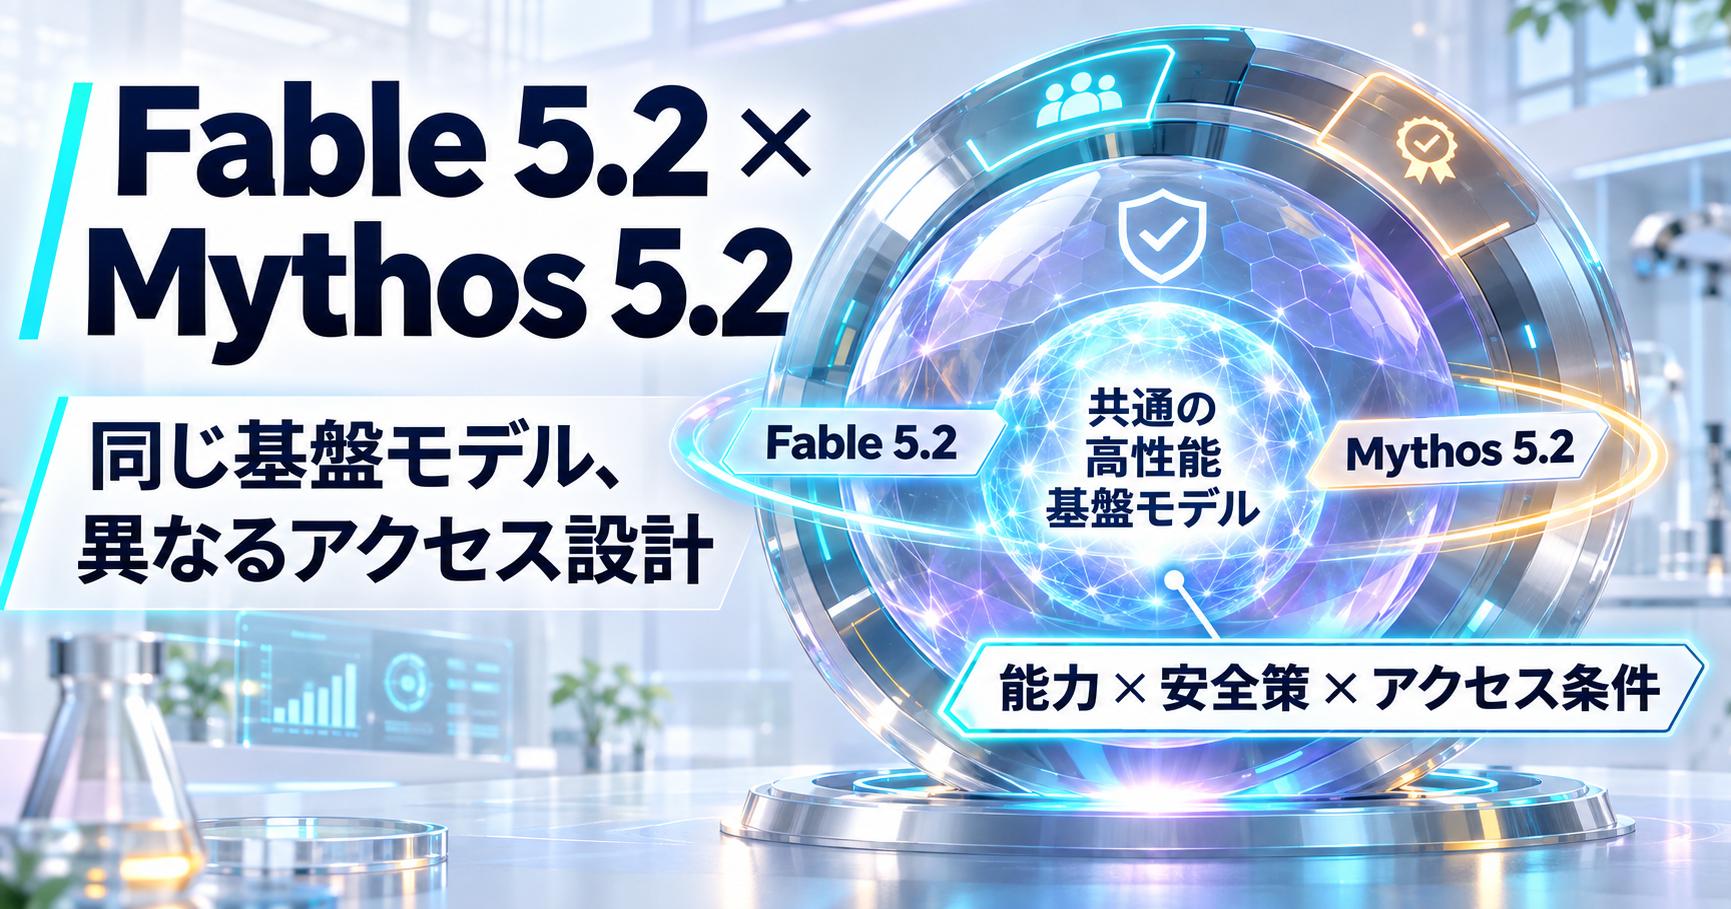
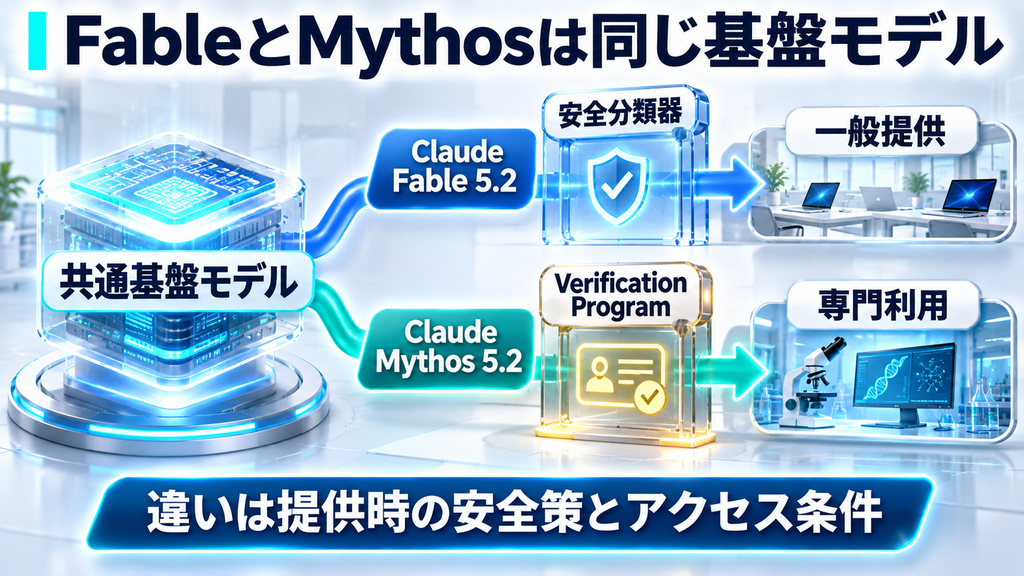
今回の重要な点は、Fable 5.2とMythos 5.2が同じ基盤モデルを使っていることです。Fableはサイバーセキュリティと生物領域に強い安全策を重ねて一般提供し、Mythosは検証プログラムで承認された専門利用者へ、用途に応じて調整した安全策とアクセス条件を組み合わせて提供します。
つまり、モデルの能力そのものと「誰が、どの領域で、どの安全条件の下で使えるか」を別の層として設計しています。この構造を理解すると、FableとMythosの違いに加えて、Opus 5.5を含めたClaudeのモデル選択も整理しやすくなります。
Fable 5.2とMythos 5.2は同じ基盤モデルを使う
Anthropicは、Claude Fable 5.2とClaude Mythos 5.2を同じunderlying model、つまり同じ基盤モデルとして説明しています。
主な違いは次の通りです。
| 項目 | Claude Fable 5.2 | Claude Mythos 5.2 |
|---|---|---|
| 基盤モデル | Fable/Mythos共通 | Fable/Mythos共通 |
| 主な用途 | 高難度で自由度の高い技術課題 | 高度なサイバー・生命科学を含む専門用途 |
| アクセス | 一般提供 | Verification Programの承認対象 |
| サイバー・生物領域 | 強い安全分類器を適用 | 承認された用途・アクセス層に応じて安全策を調整 |
| 通常API料金 | 100万入力トークン8ドル、100万出力トークン40ドル | 100万入力トークン8ドル、100万出力トークン40ドル |
| Fast mode | 100万入力16ドル、100万出力80ドル | 同額。利用にはVerification Programの条件が関わる |
同じ基盤モデルを使うFableとMythosでは、提供時の安全策、アクセス資格、監視条件の組み合わせが製品としての違いを作っています。
Fable 5.2は一般提供向けにサイバー・生物領域の安全策を重ねる
Fable 5.2は、Claudeの各プラットフォームに加え、AWS、Google Cloud、Microsoft Azureでも提供されています。Claude Platformではclaude-fable-5-2として利用できます。
一般提供するため、Fableには高リスクのサイバー活動や生物領域の利用を制御する安全分類器が組み込まれています。
Anthropicが公開した説明では、Fable 5.2の安全分類器は次のような領域を対象にします。
- 高リスクの侵入テスト
- エクスプロイト生成
- バイナリを使った脆弱性関連タスク
- 研究生物学の多くのタスク
ブロック対象の問い合わせでは、サイバー領域はOpus 4.8、生物領域はOpus 5へフォールバックする構成も示されています。
同時に、Fable 5.2では正当な利用まで止める誤検知を減らす改善も行われました。Anthropicの初期テストでは、Fable 5.1と比べてブロック数が全体で約55%減り、サイバー領域では約60%、生物領域では約40%減ったと報告されています。Anthropicは安全策の強度をFable 5.1と同等水準に保ちながら、不要なブロックを減らしたと説明しています。
一般提供モデルの設計には、能力向上に加えて、高リスク領域をどこで止め、通常業務をどこまで通すかも含まれます。
Mythos 5.2は検証プログラムで専門用途へのアクセスを管理する
Claude Mythos 5.2は、同じ基盤モデルを使いながら、サイバーセキュリティや生命科学でより高度な専門作業を扱うための入口です。
アクセスは主に2つのVerification Programを通じて提供されます。
Cyber Verification Program
Cyber Verification Program(CVP)は、認証されたセキュリティ専門家へ高度なサイバー能力を提供する仕組みです。
現在のプログラムでは、利用目的に応じてDefense Access、Red Team Access、Specialized Accessの3段階が用意されています。たとえば、脆弱性の検証、マルウェア分析、認可された侵入テスト、レッドチーム活動など、一般向けモデルでは安全分類器に止められやすい仕事を対象にしています。
承認後もUsage Policyは適用され、アクセス層に応じて安全策が調整されます。Mythosへのアクセスは、利用者・組織・用途・セキュリティ条件を確認したうえで付与されます。
Life Sciences Verification Program
Life Sciences Verification Program(LSVP)は、生命科学の専門家向けに生物領域の安全策を調整する仕組みです。
研究機関、製薬企業、スタートアップなどが、創薬、研究生物学、臨床開発、製造などの仕事でClaudeを使うことを想定しています。Anthropicは研究資格、セキュリティ基準、倫理的な研究監督などを確認し、アクセス条件を決めます。
この設計では、利用資格と用途を確認したうえで、正当な専門作業へ使える範囲を広げます。
安全設計は学習・推論・アクセス・監視の4層に分かれる
Fable 5.2とMythos 5.2の安全策は、複数の層に分けると整理しやすくなります。
1. 学習段階で特定のAI研究能力を調整する
Anthropicは、Fable 5.2/Mythos 5.2の学習時に、AI開発を直接加速しやすい一部能力の伸びを抑える調整を行ったと説明しています。
具体例として挙げられているのが、アクセラレータ向けカーネル最適化や、大規模言語モデルのアーキテクチャ改善です。これらの領域ではFable 5.2/Mythos 5.2をOpus 5.5程度の水準に調整しています。
この制御は学習段階で行われ、推論時にはその学習済みモデルを提供します。一般的なエージェントコーディング、ハードウェア開発、通常のAI・機械学習研究などは別の能力として扱われています。
2. 推論時にFableの安全分類器とフォールバックを使う
一般提供されるFable 5.2では、サイバー・生物領域の高リスクな要求を分類器で判定します。
安全分類器が対象と判断した場合は、要求をブロックしたり、対象領域に応じてOpusへ処理を切り替えたりします。モデルコアの上に、提供時の制御層を置く構成です。
3. Mythosではアクセス資格と利用条件を確認する
Mythos 5.2では、Verification Programで利用者や組織、用途を確認したうえで、安全策の適用範囲を調整します。
4. 監視とデータ管理を運用層として組み合わせる
高能力モデルでは、複数リクエストにまたがる利用パターンを監視する仕組みも使われます。AnthropicはEnterprise Frontier Safeguards(EFS)を開発しており、顧客自身のクラウド環境にプロンプトと応答を保存したまま自動安全監視を行い、ゼロデータ保持と安全監視を両立する構成をプライベートベータで提供しています。
Fable/Mythosの製品設計は、学習段階の能力調整、推論時の制御、アクセス資格と利用条件、監視とデータ管理の4層を組み合わせています。
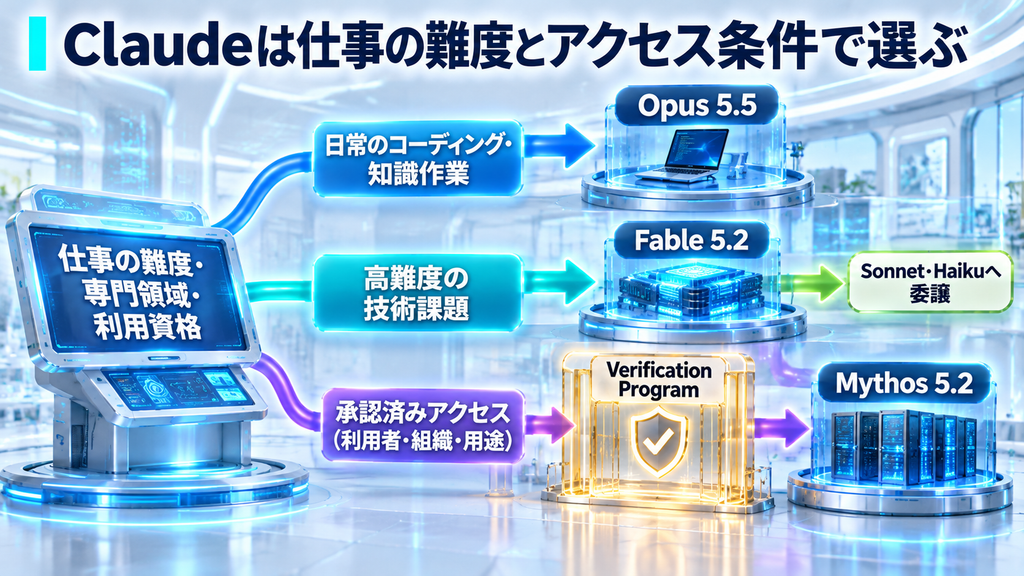
Claudeのモデル選択は仕事の難度とアクセス条件で分ける
Anthropicは、日常的なコーディングや知識作業ではOpus 5.5を起点にすることを推奨しています。
Fable 5.2とMythos 5.2は、より野心的で自由度の高い技術課題を担当する位置付けです。仕事の複雑さが上がったときにFableへ切り替え、サイバーや生命科学で検証済みの専門アクセスが必要な場合はMythosを使う構成になります。
用途ごとに整理すると次のようになります。
| 仕事 | 主な候補 | 選ぶ理由 |
|---|---|---|
| 日常的なコーディング・知識作業 | Opus 5.5 | 日常業務の主力としてAnthropicが推奨 |
| 高難度で自由度の高い技術課題 | Fable 5.2 | 高能力モデルを一般提供の安全策と組み合わせて利用 |
| 高度な認可済みサイバー業務 | Mythos 5.2 | CVPでアクセス資格と安全策を調整 |
| 専門的な生命科学研究 | Mythos 5.2 | LSVPで研究資格と用途を確認して利用 |
| 小さなサブタスクを大量処理 | Sonnet 5.5/Haiku 5.5 | FableのOrchestratorから委譲する構成も可能 |
Opus 5.5の料金、Fast mode、キャッシュ、利用枠の違いは、こちらの記事で詳しく確認できます。
Fable 5.2はAdvisor・Orchestratorとして他モデルと組み合わせられる
Fable 5.2には、単独で全タスクを処理する使い方に加えて、他モデルと組み合わせる役割が用意されています。
Advisorでは、Haiku、Sonnet、Opusが難しい問題へ直面したときにFableへ相談します。高能力モデルの呼び出しを難しい判断に絞る設計にできます。
Orchestratorでは、Fableが仕事を分解し、単純な処理を小さいモデルへ委譲します。Fableが計画や難所を担当し、HaikuやSonnetが大量のサブタスクを処理する構成です。
この役割分担では、Claudeのモデル階層を難度、処理量、コスト、アクセス条件に応じて組み合わせる部品として捉えられます。
料金と速度はFable 5.2/Mythos 5.2で共通する
Fable 5.2とMythos 5.2の通常料金は、100万入力トークンあたり8ドル、100万出力トークンあたり40ドルです。
Fable 5.1/Mythos 5.1の10ドル/50ドルから20%下がっています。Anthropicは出力速度も5.1世代より最大30%高速になったと説明しています。
Fast modeでは生成速度を最大2.5倍にでき、料金は100万入力トークン16ドル、100万出力トークン80ドルです。
実際の処理コストは、API単価に加えてeffort設定、1タスクで使うトークン量、何回モデルを呼び出すかでも変わります。AnthropicはFable 5.2をMedium effortでは少ないトークンで難しいタスクを処理しやすくしたと説明しており、高難度タスクでは品質とコストを同時に見る設計が必要です。
導入時は能力・用途・アクセス・監視を分けて確認する
Fable 5.2/Mythos 5.2を業務へ組み込む場合、確認点は4つに分けられます。
1. 仕事の難度
日常的なコーディングや知識作業ならOpus 5.5、高難度で自由度の高い技術課題ならFable 5.2が候補になります。
2. 扱う専門領域
サイバーセキュリティや生命科学では、一般向けFableの安全分類器が対象となる作業があります。業務内容がVerification Programの対象かを確認します。
3. 利用資格
Mythosを使う場合は、CVPやLSVPの申請・審査と、承認されたアクセス層が運用条件に入ります。
4. 監視とデータ保持
高能力モデルの安全監視では、複数リクエストにまたがる利用パターンを扱う場合があります。企業利用では、データ保持条件、EFSの対象可否、クラウド側の保管場所まで含めて確認します。
Fable/Mythosでは、仕事の難度とリスク、アクセス資格、データ管理を合わせてモデルを選ぶ設計が適しています。
まとめ
Claude Fable 5.2とClaude Mythos 5.2は、同じ基盤モデルを使っています。
Fable 5.2は一般提供向けのサイバー・生物領域の安全策を持ち、Mythos 5.2はVerification Programを通じて専門利用者へアクセス条件と安全策を調整して提供します。さらに共通の基盤モデル側でも、学習段階の能力調整が行われています。
Anthropicが示しているモデル選択は、日常作業のOpus 5.5、高難度のFable 5.2、検証済み専門用途のMythos 5.2という役割分担です。モデル性能の順位に加えて、どの能力を、誰に、どの制御と監視の下で使わせるかが製品設計の重要な部分になっています。
公式情報・参照先
- Claude Fable 5.2 and Mythos 5.2|Anthropic
- Claude Fable 5.2 and Mythos 5.2 System Card|Anthropic
- Cyber Verification Program|Claude Help Center
- Introducing the Life Sciences Verification Program|Anthropic
- Developing Enterprise Frontier Safeguards with our customers|Anthropic
- Introducing Claude Opus 5.5|Anthropic